مقایسه SEP و SES Enterprise و Complete
مقایسه SEP و SES Enterprise و Complete
Symantec Endpoint Protection یا SEP، Symantec Endpoint Security Enterprise و SES Complete سه نام نزدیک اما سه تصمیم یکسان نیستند. تفاوت اصلی فقط در «قدرت آنتیویروس» خلاصه نمیشود؛ مدل مدیریت، دامنه سیستمعاملها، قابلیتهای EDR و شکار تهدید، امنیت Active Directory، آمادگی SOC و مسیر مهاجرت باید همزمان بررسی شوند.
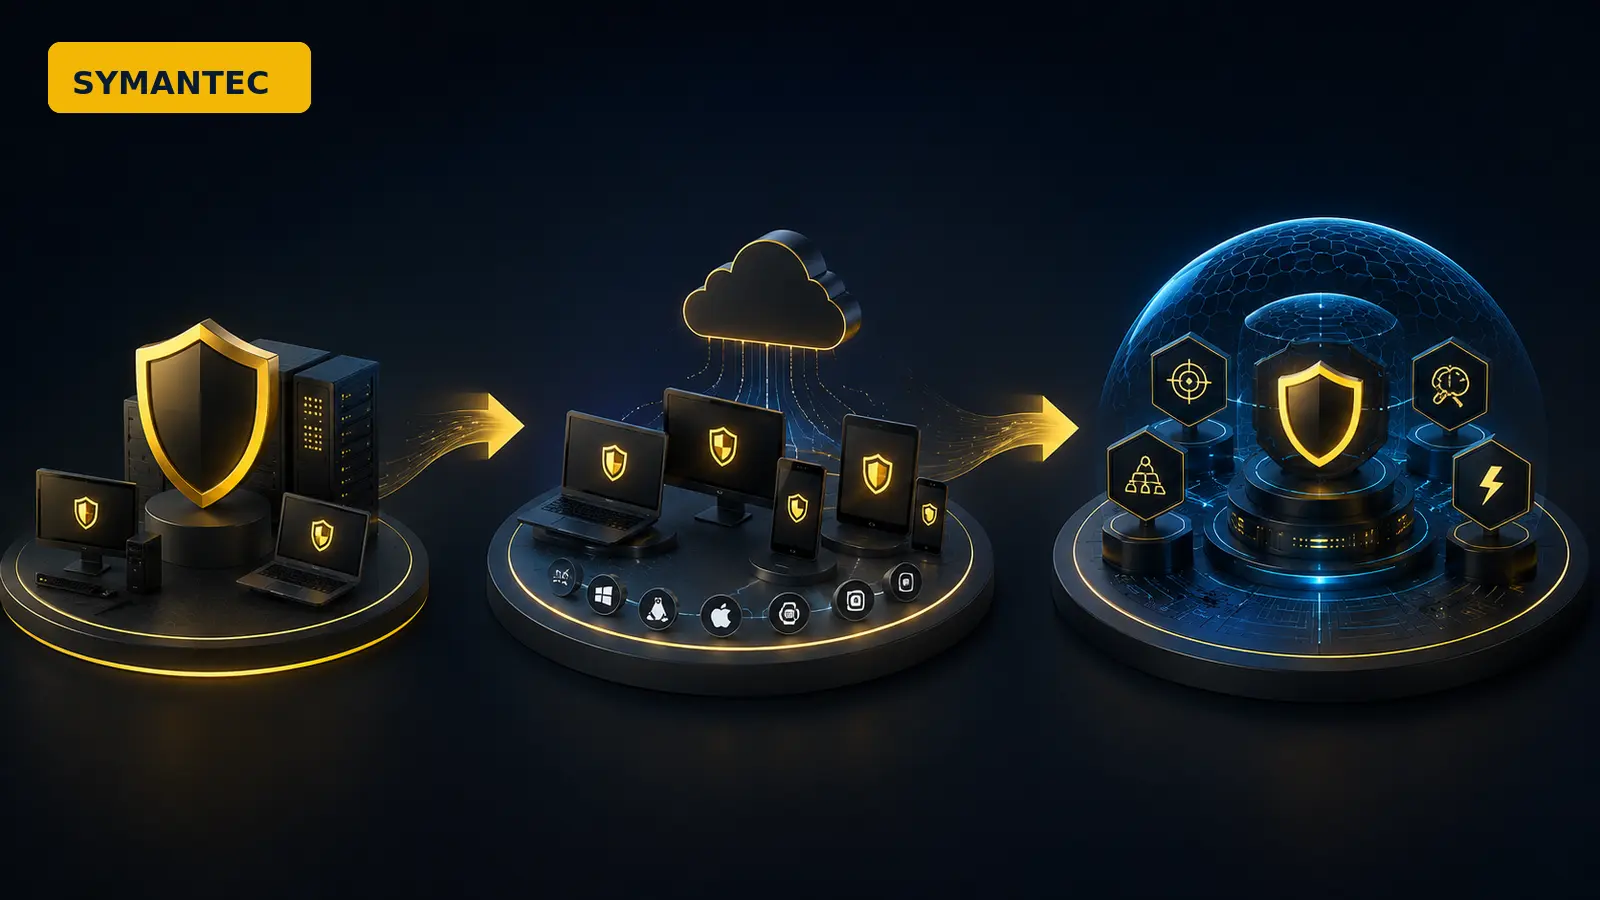
پاسخ کوتاه: SEP یا SES؟
SEP برای سازمانی مناسب است که مدیریت داخلی جاافتاده، سیاستهای پایدار و تمرکز اصلی بر پیشگیری Endpoint دارد. SES Enterprise زمانی منطقیتر است که سازمان به انعطاف مدیریتی بیشتر، پوشش دستگاههای متنوع و معماری جدیدتر Endpoint Security نیاز دارد. SES Complete برای محیطی است که علاوه بر پیشگیری، به کاهش سطح حمله، تشخیص و پاسخ پیشرفته، Threat Hunting و حفاظت از Active Directory نیاز دارد.
نکته تعیینکننده: نسخه نرمافزار، Edition تجاری و Entitlement لایسنس سه مفهوم جدا هستند. برای مثال، جدید بودن Agent یا انتشار SEP 16 بهتنهایی نشان نمیدهد که قابلیتهای SES Complete در قرارداد شما فعال است. تصمیم خرید باید با Part Number، قرارداد و فهرست رسمی قابلیتهای همان سفارش تطبیق داده شود.
SEP
انتخاب محافظهکارانه و پایدار برای مدیریت داخلی Endpoint، بهویژه در محیطهایی که SEPM و فرایندهای موجود همچنان پاسخگو هستند.
- تمرکز بر پیشگیری و کنترل Endpoint
- مناسب زیرساخت On-Premises جاافتاده
- کمترین تغییر در عملیات فعلی
SES Enterprise
گزینه میانی برای سازمانی که پایه پیشگیری قدرتمند را با مدل مدیریتی منعطفتر و پوشش مدرنتر دستگاهها میخواهد.
- پیشگیری چندلایه
- مدیریت ابری، داخلی یا ترکیبی مطابق طراحی
- مسیر مناسب برای نوسازی مدیریت Endpoint
SES Complete
گزینه کاملتر برای تیمهایی که داده Endpoint را در عملیات تشخیص، تحقیق، شکار تهدید و پاسخ به رخداد بهکار میگیرند.
- قابلیتهای پیشرفتهتر EDR
- Threat Hunting و کاهش سطح حمله
- امنیت Active Directory در دامنه بسته مربوط
جدول کامل مقایسه SEP، SES Enterprise و SES Complete
| معیار تصمیم | SEP | SES Enterprise | SES Complete |
|---|---|---|---|
| جایگاه محصول | حفاظت و مدیریت کلاسیک Endpoint | پلتفرم پیشگیری و مدیریت گستردهتر | پیشگیری بههمراه تشخیص و پاسخ پیشرفته |
| تمرکز عملیاتی | جلوگیری از آلودگی و اجرای سیاست | پیشگیری چندلایه و نوسازی مدیریت | پیشگیری، تحقیق، شکار و پاسخ |
| مدیریت On-Premises | هسته رایج استقرار SEP | با معماری و Entitlement مناسب قابل طراحی است | بسته به معماری و مجوز سفارش |
| مدیریت Cloud | ویژگی ذاتی کنسول کلاسیک SEPM نیست | بخش مهمی از سناریوهای SES | بخش مهمی از سناریوهای SES |
| مدل Hybrid | نیازمند طراحی و اجزای مرتبط | برای گذار مرحلهای قابل بررسی | برای عملیات گستردهتر قابل بررسی |
| پیشگیری بدافزار و تهدید | دارد | دارد | دارد |
| کنترل رفتار و Exploit | قابلیتها وابسته به نسخه و Policy | پوشش پیشگیری پیشرفتهتر | پوشش پیشگیری بههمراه دید تشخیصی |
| Firewall و کنترل Endpoint | در قابلیتهای محصول و Policy مطرح است | در معماری حفاظت Endpoint مطرح است | بهعنوان پایه حفاظت حفظ میشود |
| کنترل برنامه و دستگاه | بسته به نسخه، سیستمعامل و سیاست | با دامنه مدیریتی گستردهتر قابل بررسی | بههمراه لایههای تشخیص و پاسخ |
| Windows | پوشش اصلی و成熟 | پشتیبانی در دامنه رسمی | پشتیبانی در دامنه رسمی |
| macOS و Linux | سطح قابلیت وابسته به نسخه سیستمعامل و Agent | برای ناوگان چندسیستمی مناسبتر بررسی میشود | سطح Telemetry و Response باید جداگانه تطبیق شود |
| دستگاههای مدرن و موبایل | تمرکز اصلی SEP کلاسیک نیست | دامنه گستردهتر دستگاهها در معماری SES | دامنه گستردهتر بههمراه عملیات پیشرفته |
| EDR | در SKU پایه SEP نباید مفروض گرفته شود | سطح دقیق وابسته به Entitlement | از محورهای اصلی نسخه Complete |
| Threat Hunting | قابلیت پایه SEP نیست | دامنه دقیق باید با مجوز بررسی شود | برای تیمهای دارای فرایند Hunting طراحی شده است |
| Threat Analytics | محدود به دید عملیاتی بسته خریداریشده | دید مدیریتی گستردهتر | دید عمیقتر برای تحقیق و اولویتبندی رخداد |
| کاهش سطح حمله | از طریق سختسازی Policy و کنترلها | قابلیتهای پیشگیری و کنترل گستردهتر | لایههای پیشرفتهتر و Adaptive Protection در دامنه مجاز |
| امنیت Active Directory | جزء هسته SEP نیست | جزء هسته Edition پایه محسوب نمیشود | در مجموعه قابلیتهای Complete و Entitlement مربوط مطرح است |
| بررسی زنجیره حمله | محدودتر | بسته به قابلیتهای فعال | برای همبستگی و Investigation مناسبتر |
| پاسخ به رخداد | اقدامات مدیریتی Endpoint و مهار پایه | سطح پاسخ وابسته به بسته و سرویس فعال | قابلیتهای پاسخ پیشرفتهتر برای تیم امنیت |
| نیاز به بلوغ SOC | کمتر؛ تیم Endpoint میتواند محور باشد | متوسط؛ نیاز به مالکیت هشدار و Policy | بالاتر؛ بدون فرایند تحلیل و پاسخ، ارزش کامل ایجاد نمیشود |
| پیچیدگی استقرار | برای مشتری موجود معمولاً کمتر | نیازمند طراحی مهاجرت و همگامسازی سیاست | علاوه بر مهاجرت، نیازمند طراحی عملیات تشخیص و پاسخ |
| مناسب برای حفظ وضع موجود | بله، اگر الزامات جدید محدود باشد | برای نوسازی تدریجی مناسبتر | برای تحول عملیاتی امنیت مناسبتر |
| هزینه و ارزش | معمولاً دامنه سادهتر | تعادل میان پیشگیری و نوسازی مدیریت | ارزش بالاتر در صورت استفاده واقعی از قابلیتهای پیشرفته |
| ریسک انتخاب اشتباه | کمبود دید و پاسخ در محیط پرریسک | انتظار EDR کامل بدون بررسی Entitlement | خرید قابلیتهایی که تیم توان بهرهبرداری از آنها را ندارد |
| بهترین سناریو | Endpoint پایدار با SEPM و نیاز غالب پیشگیری | سازمان در حال نوسازی مدیریت و پوشش دستگاه | سازمان دارای SOC یا سرویس پاسخ عملیاتی |
این جدول برای تصمیم اولیه است. ماتریس Product Brief سال ۲۰۲۳ تصویری از بستههای آن زمان ارائه میدهد، اما نام SKU، دامنه قابلیت و مدل ارائه ممکن است تغییر کند. مرجع نهایی، اسناد جاری Broadcom، Release Notes، Part Number و Entitlement مندرج در قرارداد شماست.
نسخه نرمافزار با Edition لایسنس یکسان نیست
در جستوجوهای بازار، عبارتهایی مانند SEP 14، SEP 16، SES Enterprise و SES Complete گاهی بهجای یکدیگر استفاده میشوند. این موضوع میتواند تصمیم خرید را منحرف کند. «نسخه» معمولاً به نسل یا انتشار Agent و اجزای نرمافزاری اشاره دارد؛ درحالیکه «Edition» دامنه تجاری قابلیتها و سرویسهای مجاز را مشخص میکند.
بنابراین ارتقا Agent به نسخه جدید، بهمعنای فعالشدن خودکار EDR، Threat Hunting یا امنیت Active Directory نیست. قبل از هر مهاجرت باید کنسول، Agent، سیستمعامل، قرارداد پشتیبانی و مجوز قابلیتهای Cloud یا Advanced بررسی شوند.
چهار مدرک لازم قبل از خرید
- فهرست سیستمعاملها و تعداد Endpoint واقعی
- نسخه کنسول و Agentهای فعلی
- Part Number و Entitlement پیشنهادی
- فهرست قابلیتهای لازم با مالک عملیاتی مشخص
چه زمانی از SEP به SES مهاجرت کنیم؟
۱ محدودیت مدیریت و دید
اگر کنسول فعلی برای دستگاههای خارج شبکه، شعب پراکنده یا ناوگان چندسیستمی دید کافی ایجاد نمیکند، بررسی SES منطقی است.
۲ نیاز به EDR و Response
اگر رخدادها صرفاً با قرنطینه فایل تمام نمیشوند و تیم به Timeline، Investigation، Hunting و اقدامات پاسخ نیاز دارد، Complete باید ارزیابی شود.
۳ فشار عملیاتی
اگر تیم Endpoint و SOC ابزارهای جداگانه و هشدارهای پراکنده دارند، هدف مهاجرت باید کاهش اصطکاک عملیاتی باشد، نه صرفاً تغییر نام محصول.
۴ پایان چرخه یا استانداردسازی
نوسازی سیستمعاملها، ادغام شرکتها یا بازطراحی معماری امنیت زمان مناسبی برای بازبینی Edition و سیاستهاست.
مسیر امن ارزیابی و مهاجرت
- Inventory: تعداد Endpoint، سیستمعامل، شعب، کاربران دورکار و Agentهای فعلی ثبت شود.
- Gap Analysis: فاصله میان قابلیتهای فعلی و نیازهای واقعی مانند EDR، Hunting و AD Security مشخص شود.
- Entitlement Check: Part Number و قابلیتهای مجاز سفارش با سند رسمی تطبیق داده شود.
- Pilot: گروه کوچکی از دستگاههای نماینده انتخاب و سازگاری Policy، شبکه و برنامهها آزمایش شود.
- Policy Mapping: سیاستهای قدیمی بدون بازبینی کپی نشوند؛ هر Policy باید مالک، هدف و استثنا داشته باشد.
- Operational Readiness: مسئول بررسی هشدار، SLA پاسخ و مسیر Escalation پیش از فعالسازی قابلیتهای پیشرفته تعیین شود.
- Phased Rollout: مهاجرت مرحلهای با معیار بازگشت و گزارش خطا اجرا شود.
برای درک تفاوت EDR و XDR، صفحه راهنمای EDR و XDR سازمانی و برای معماری پایه، راهکار امنیت نقاط پایانی را ببینید.
پرسشهای متداول مقایسه SEP و SES
آیا SES جایگزین SEP است؟
SES دامنه معماری و Editionهای گستردهتری را ارائه میکند، اما مسیر جایگزینی برای هر سازمان یکسان نیست. مشتری SEP ممکن است بهدلیل الزام مدیریت داخلی، سازگاری یا زمانبندی عملیاتی، مدتی همان معماری را حفظ کند یا مرحلهای مهاجرت کند.
آیا SES Enterprise همان EDR کامل است؟
نباید این موضوع را از نام محصول نتیجه گرفت. سطح EDR و پاسخ باید از روی Entitlement و قابلیتهای فعال همان قرارداد بررسی شود. برای نیاز جدی به Investigation و Hunting، نسخه Complete معمولاً گزینه اصلی بررسی است.
آیا SEP 16 همان SES Complete است؟
خیر. SEP 16 به نسخه یا نسل نرمافزار اشاره میکند، درحالیکه SES Complete یک Edition و دامنه مجوز است. نسخه Agent بهتنهایی قابلیتهای Edition بالاتر را فعال نمیکند.
برای سازمان بدون SOC کدام گزینه بهتر است؟
اگر تیم مشخصی برای تحلیل هشدار و پاسخ ندارید، Enterprise یا حتی حفظ SEP با Policy مناسب ممکن است ارزش عملی بیشتری ایجاد کند. Complete زمانی بیشترین بازده را دارد که قابلیتهای تشخیصی آن در یک فرایند واقعی استفاده شوند.
آیا امکان مهاجرت مرحلهای وجود دارد؟
بله، در بسیاری از سناریوها میتوان Pilot، گروهبندی Endpoint و مهاجرت مرحلهای طراحی کرد؛ اما روش دقیق به نسخه کنسول، Agent، سیستمعاملها و قرارداد بستگی دارد.
منابع و دامنه اعتبار اطلاعات
- مستندات رسمی Symantec Endpoint Security در Broadcom
- مرکز مستندات Endpoint Security and Management
- Symantec Endpoint Security Product Brief، سند PB105، نسخه منتشرشده در سال ۲۰۲۳؛ استفادهشده برای مقایسه تاریخی بستهها و نه تضمین وضعیت جاری SKU.
آخرین بازبینی: مرداد ۱۴۰۵ — پیش از خرید، مشخصات نهایی با اسناد جاری Broadcom و Entitlement رسمی سفارش تطبیق داده شود.
برای انتخاب بین SEP، Enterprise و Complete به تطبیق فنی نیاز دارید؟
تعداد Endpoint، سیستمعاملها، مدل مدیریت فعلی و سطح آمادگی تیم امنیت را اعلام کنید تا Edition مناسب و مسیر مهاجرت کمریسکتر بررسی شود.