نیازسنجی امنیتی
بررسی Endpointها، سرورها، مدل استقرار و توان عملیاتی تیم
Symantec Endpoint Security Complete حفاظت پیشگیرانه Endpoint را با کاهش سطح حمله، تشخیص و پاسخ، تحلیل رخداد و Threat Hunting ترکیب میکند تا تیم امنیت دید عمیقتری نسبت به رفتار مهاجم و زنجیره حمله داشته باشد.
Symantec Endpoint Security Complete یا SES Complete، Edition پیشرفته امنیت Endpoint سیمانتک است که پیشگیری چندلایه را با کاهش سطح حمله، EDR، Investigation، Threat Hunting و پاسخ به رخداد ترکیب میکند. این محصول برای سازمانی مناسب است که علاوه بر متوقفکردن بدافزار و Exploit، به دید عملیاتی درباره رفتار مهاجم و توان بررسی و مهار رخداد نیاز دارد.
Complete انتخاب خودکار همه سازمانها نیست. اگر تیم یا سرویس مشخصی برای بررسی هشدار، Investigation و پاسخ وجود ندارد، Symantec Endpoint Security Enterprise ممکن است انتخاب عملیاتیتری باشد. عبارتهای «تفاوت Enterprise و Complete» و «کدام Edition بهتر است» متعلق به صفحه مقایسه SES Enterprise و SES Complete است.
| نیاز سازمان | نقش Complete | پیشنیاز عملیاتی |
|---|---|---|
| کشف تهدید پس از عبور از کنترلهای پیشگیرانه | EDR و Behavioral Forensics برای مشاهده و بررسی فعالیت Endpoint | مسئول مشخص برای Triage و Investigation |
| حملات Living-off-the-Land | Adaptive Protection و تحلیل رفتار برای کاهش مسیرهای سوءاستفاده | Policy tuning و اجرای مرحلهای |
| حفاظت Active Directory | کنترلهای دفاعی برای کاهش سرقت اطلاعات و حرکت جانبی | هماهنگی تیم Endpoint و Identity |
| Threat Hunting و زمینه جهانی | استفاده از Telemetry محلی و اطلاعات تهدید Symantec | فرایند رسیدگی و Escalation |
| خرید یا ارتقا | یک Agent و Console برای لایههای متعدد طبق Bundle جاری | کنترل Edition، Region، ظرفیت و مدل استقرار |
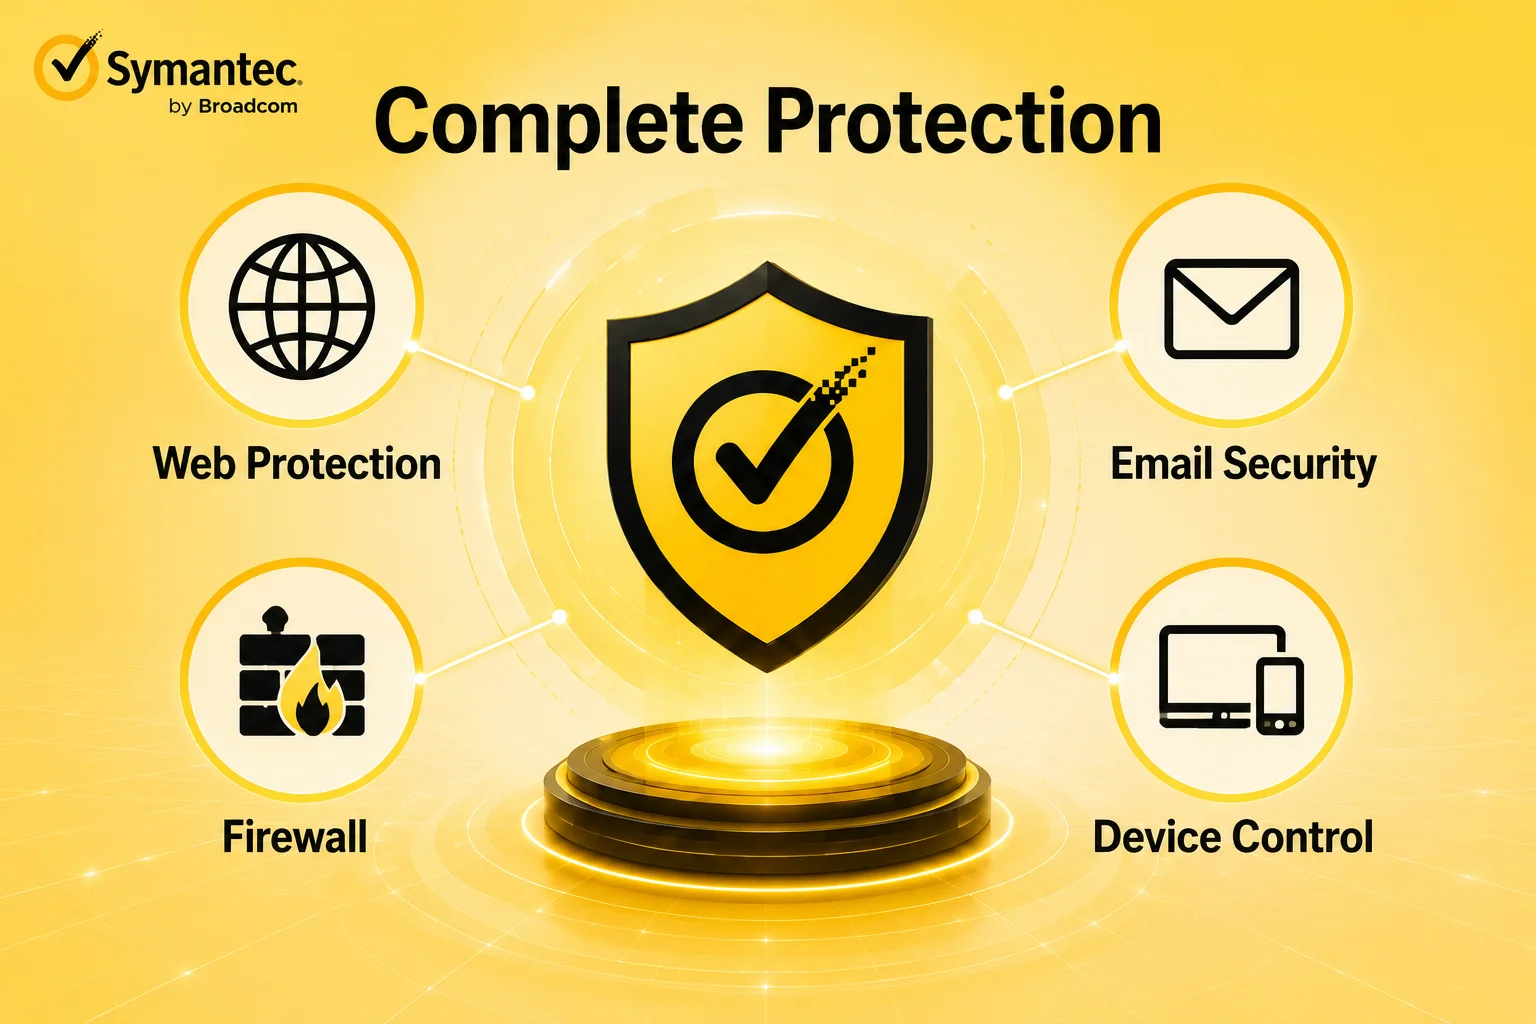
کنترلهای پیشگیرانه، رفتار پردازشها، ارتباطات شبکه و مسیرهای متداول سوءاستفاده را همزمان زیر نظر میگیرند تا حمله پیش از گسترش متوقف شود.
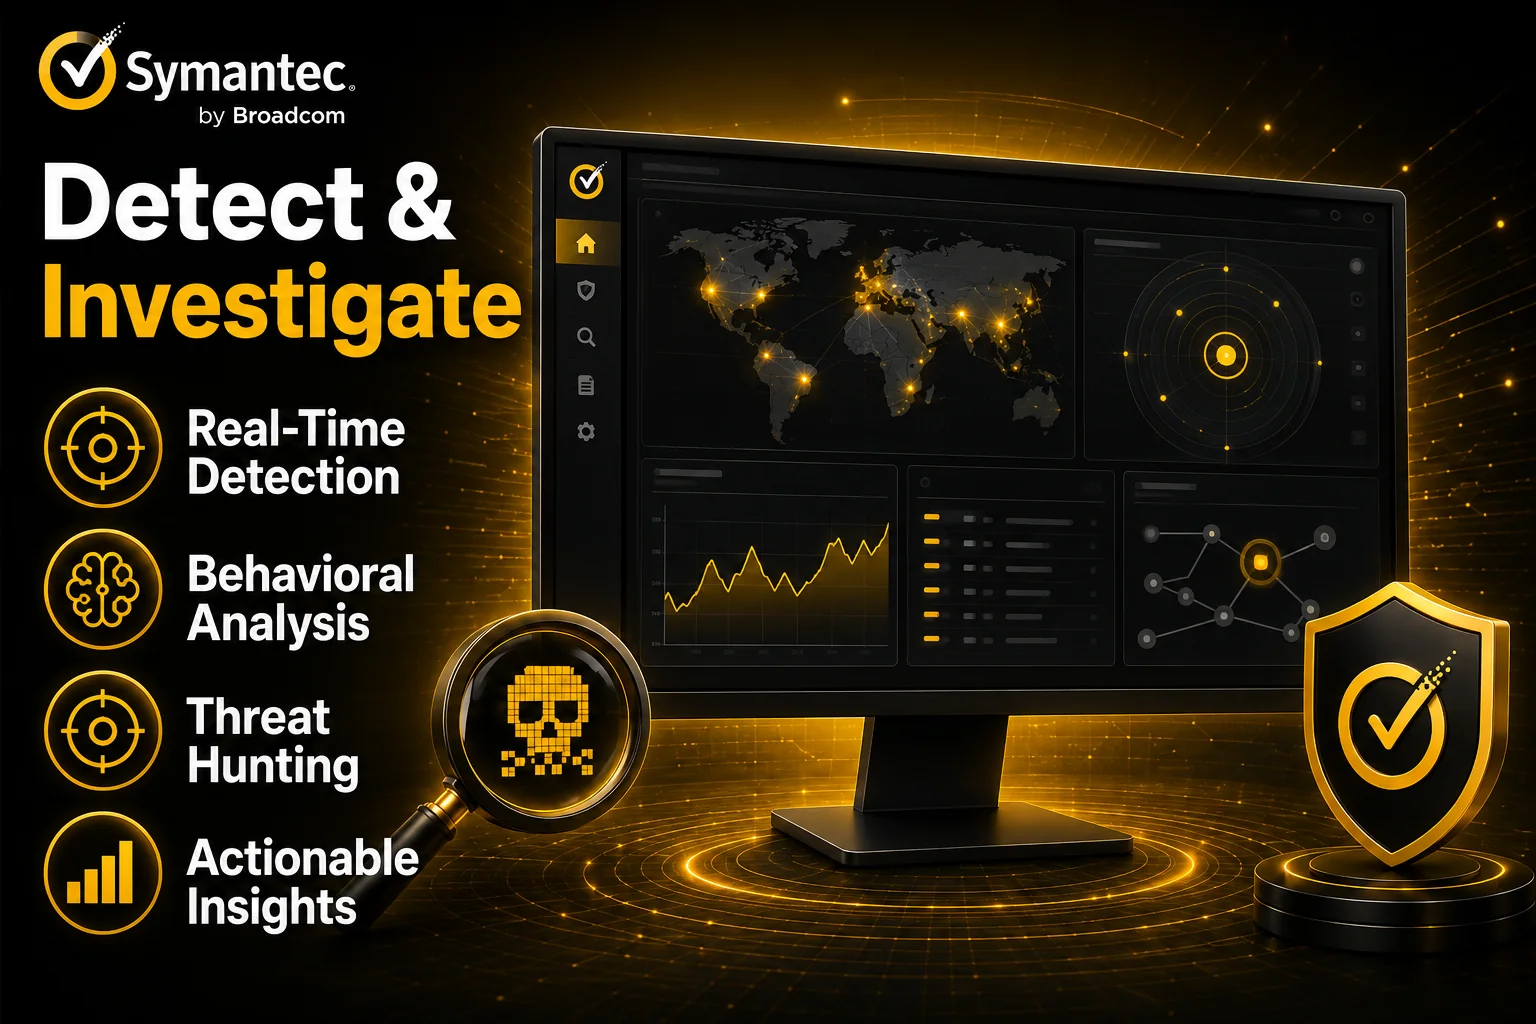
تحلیل رفتاری، EDR و ابزارهای Investigation به تیم امنیت کمک میکنند فعالیتهای مشکوک، تهدیدهای ناشناخته و تکنیکهای Living-off-the-Land را در زمینه رخداد بررسی کند.
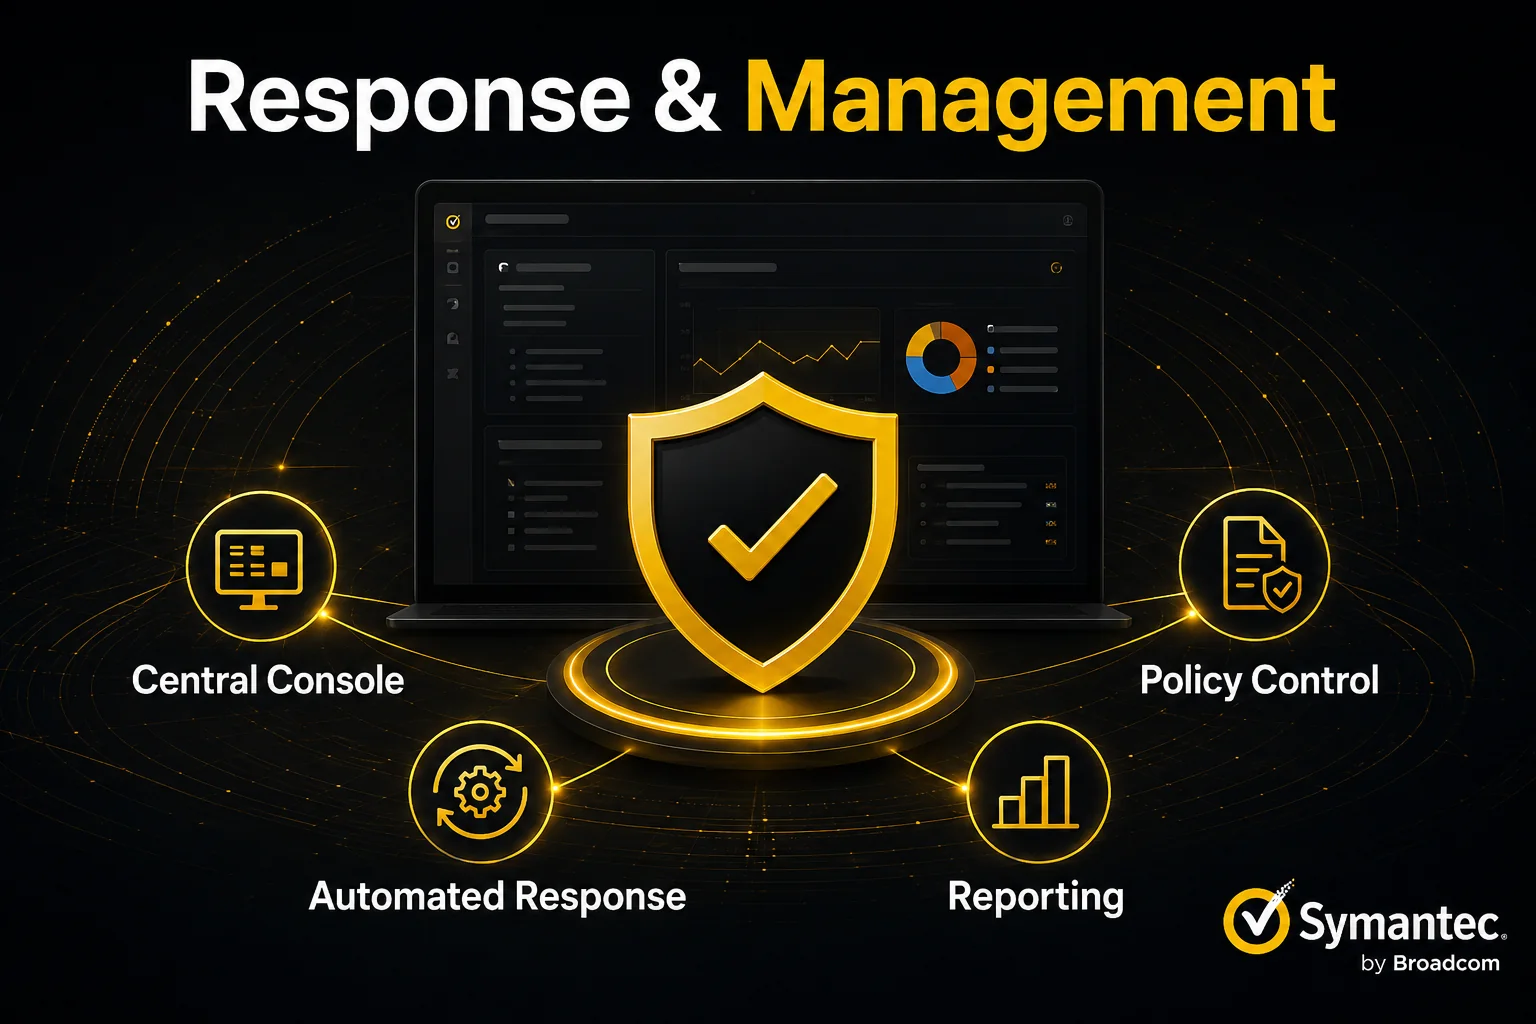
هشدارها، سیاستها و اقدامات پاسخ از یک محیط مرکزی مدیریت میشوند تا تیم امنیت بتواند رسیدگی به رخداد را سریعتر و هماهنگتر پیش ببرد.
مدل استقرار و پوشش دقیق باید با نسخه قابلتأمین تطبیق داده شود؛ ساختار یکپارچه محصول، اعمال سیاست و دید امنیتی هماهنگ را در Endpointهای سازمان سادهتر میکند.
بررسی Endpointها، سرورها، مدل استقرار و توان عملیاتی تیم
برنامهریزی استقرار Agent، کنسول و انتقال کنترلشده
تنظیم سیاستها و مسیر رسیدگی متناسب با فرایند سازمان
همراهی فنی در بهرهبرداری، تمدید، ارتقا و رفع اشکال
Enterprise بر پیشگیری و مدیریت Endpoint تمرکز دارد؛ Complete لایههایی مانند کاهش سطح حمله، EDR، Investigation، Threat Hunting، دفاع Active Directory و پاسخ پیشرفته را برای تیمهای دارای فرایند عملیاتی اضافه میکند.
خیر. محصول داده، تشخیص و ابزار پاسخ فراهم میکند، اما Triage، تصمیمگیری، مهار و بهبود Policy همچنان به تیم داخلی یا سرویس امنیتی مشخص نیاز دارد.
خیر؛ زمانی ارزش بیشتری دارد که سازمان واقعاً از EDR و Investigation استفاده کند. در محیطی که فقط حفاظت و مدیریت متمرکز لازم است، Enterprise میتواند متناسبتر باشد.
Cloud، Hybrid یا On-Premises با توجه به Edition، Region، دسترسی شبکه، Console فعلی و عرضه رسمی قابلتأمین بررسی میشود.
ابتدا Agent، Console، Policyها، سیستمعاملها و ابزارهای حساس ممیزی میشوند؛ سپس Pilot، Rollout مرحلهای و مسیر بازگشت تعریف میشود.
تعداد دستگاه، مدت اشتراک، Edition، خرید جدید یا تمدید، مدل استقرار و خدمات اجرایی بر پیشنهاد نهایی اثر میگذارند.
تعداد Endpointها، سرورها، مدت لایسنس، مدل استقرار و نیاز عملیاتی تیم امنیت را اعلام کنید تا Edition و پیشنهاد مناسب بررسی شود.
قابلیتها، پلتفرمهای پشتیبانیشده، مدل استقرار و Bundle محصول پیش از سفارش با عرضه رسمی قابلتأمین تطبیق داده میشود. مستندات رسمی محصول
آخرین بازبینی محتوا و مرزبندی Edition: .
قابلیتها و نام Bundle ممکن است با Version، Region و عرضه رسمی تغییر کنند؛ پیشنهاد نهایی پیش از سفارش با مستندات جاری تطبیق داده میشود.