EDR Foundations
برای سازمانی که حفاظت Endpoint، کنترلهای پایه و تحلیل علت اصلی رخداد را میخواهد.
- حفاظت Endpoint و سرور
- کنترل برنامه، وب و تجهیزات
- Vulnerability Assessment
- Root Cause Analysis

شناسایی، بررسی و پاسخ هدایتشده به تهدیدها؛ برای سازمانهایی که میخواهند فراتر از پیشگیری حرکت کنند، بدون آنکه به یک SOC بزرگ نیاز داشته باشند.
Kaspersky Next EDR Optimum حفاظت چندلایه Endpoint را با دید بهتر نسبت به رخداد، تحلیل علت اصلی، جستوجوی IoC و پاسخ هدایتشده ترکیب میکند. مدیریت آسیبپذیری، وصلهها و رمزنگاری نیز از همان محیط مدیریتی انجام میشود.
حفاظت فایل، وب، ایمیل و شبکه در کنار تحلیل رفتاری و مقابله با باجافزار، بهرهبرداری و تهدیدهای Fileless از نقاط پایانی محافظت میکند.
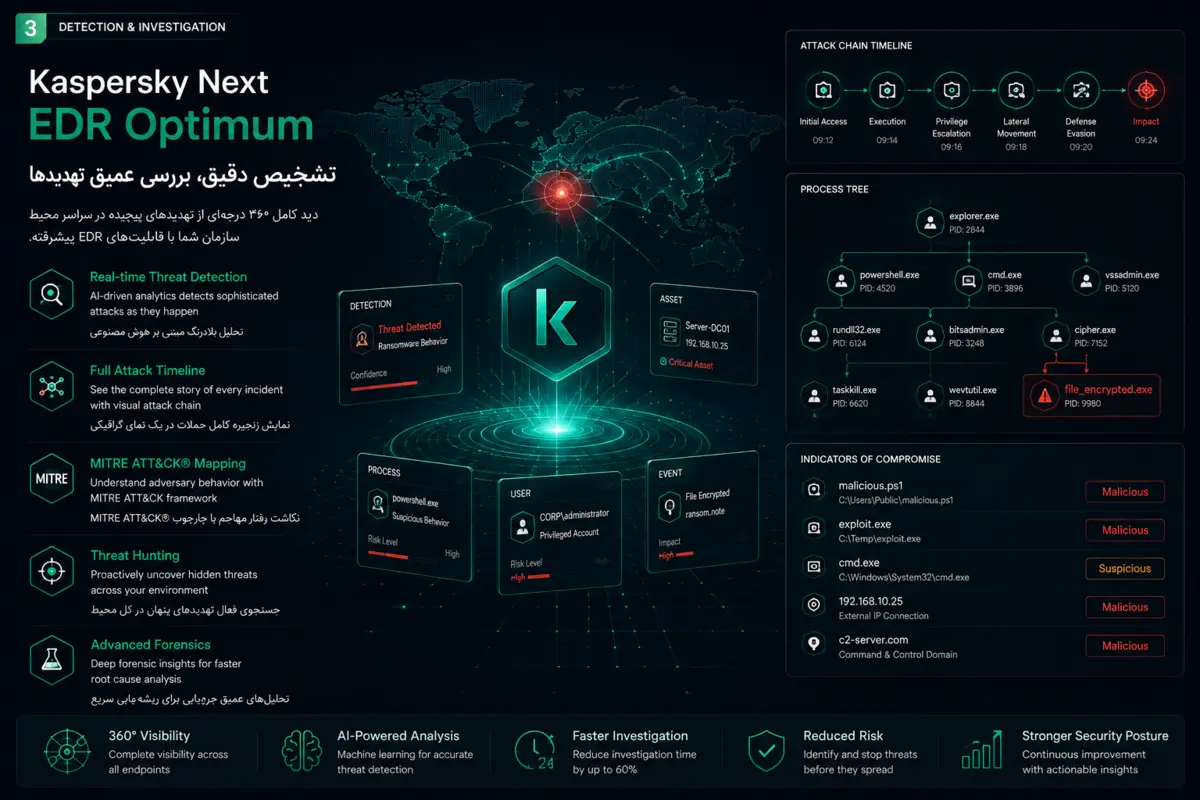
نمایش زنجیره رخداد و Root Cause Analysis به تیم کمک میکند منشأ تهدید، میزبانهای درگیر و مسیر حمله را بررسی کند. با IoC Scan نیز میتوان نشانههای تهدید را در Endpointها جستوجو کرد.
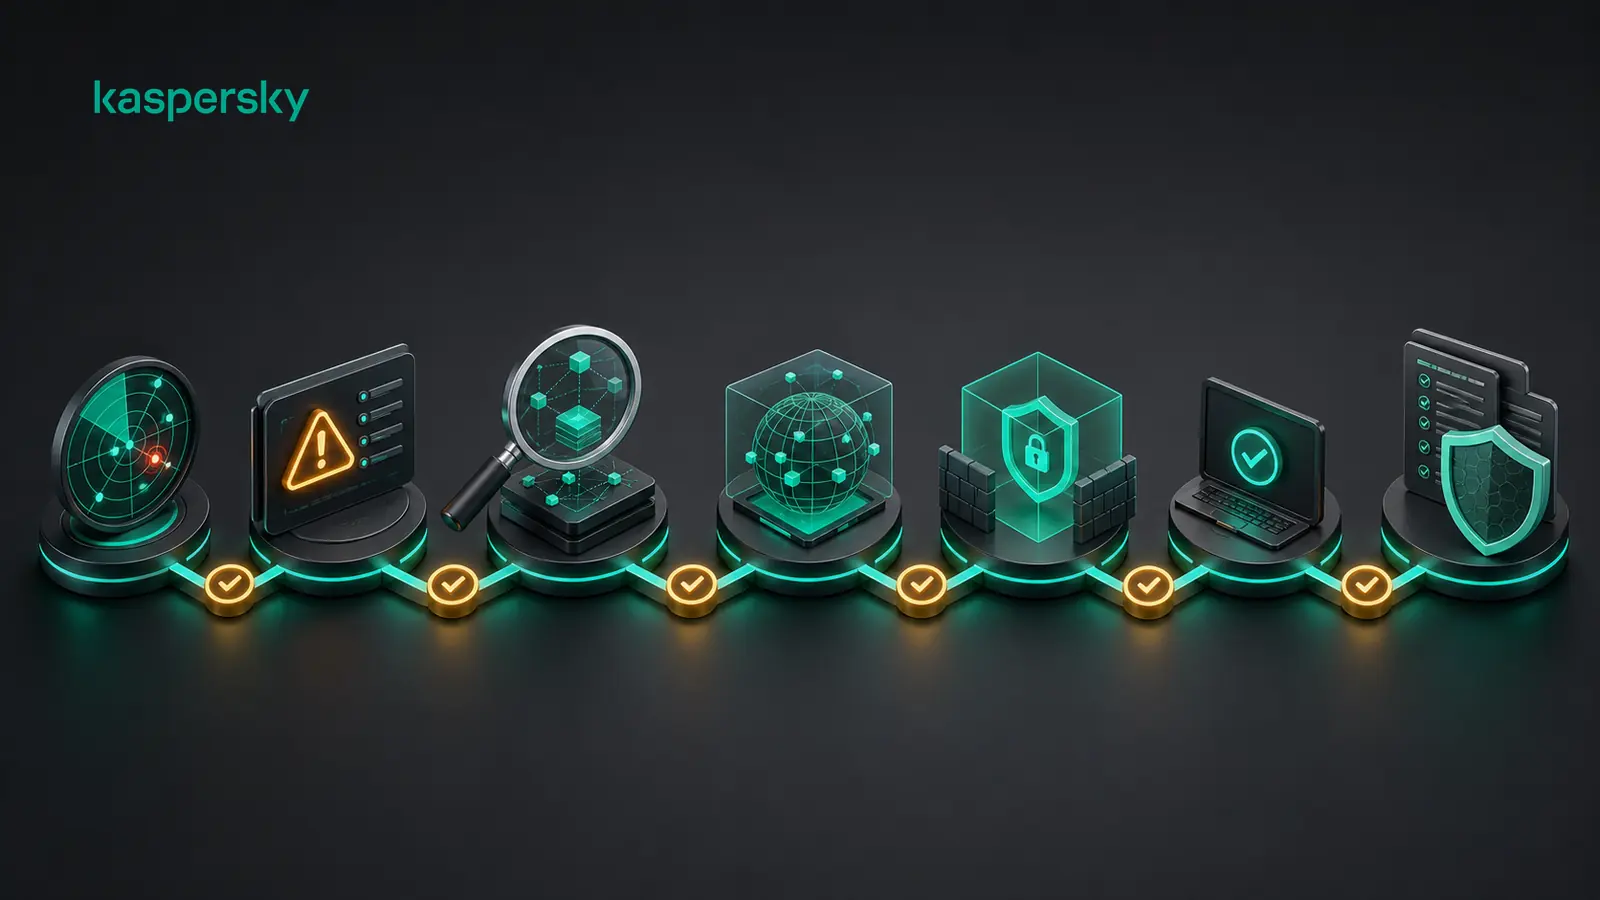
اقداماتی مانند ایزولهکردن میزبان، اجرای اسکن، قرنطینه فایل یا جلوگیری از اجرای فرایند میتوانند بهصورت تککلیکی یا بر اساس IoC بهصورت خودکار اجرا شوند.
ارزیابی آسیبپذیری، مدیریت وصله، موجودی سختافزار و نرمافزار، رمزنگاری و کنترل سرویسهای ابری، مدیریت روزمره زیرساخت را منسجمتر میکند.
EDR Optimum برای تیم امنیتی کوچک ساخته شده است که علاوه بر Endpoint Protection و Root Cause Analysis، به Investigation سریع، IoC Scan، Guided Response، Cloud Security و خودکارسازی وظایف IT نیاز دارد. صفحه رسمی جاری کسپرسکی مدیریت متمرکز Vulnerability، Patch و Encryption و آموزش داخلی تیم IT را نیز معرفی میکند؛ Included بودن دقیق هر جزء با Region و قرارداد نهایی تطبیق داده میشود.
| نیاز | Tier مناسب | مرز تصمیم |
|---|---|---|
| پیشگیری و Root Cause پایه | EDR Foundations | بدون Essential EDR کامل |
| IoC Scan، Guided Response و Cloud Security | EDR Optimum | تمرکز روی Endpoint و تیم کوچک |
| Alert Aggregation، AD Response و Cloud Sandbox | XDR Optimum | دید فراتر از Endpoint |
تفاوت اصلی، در عمق قابلیتهای EDR و پاسخگویی به رخدادهاست.
برای سازمانی که حفاظت Endpoint، کنترلهای پایه و تحلیل علت اصلی رخداد را میخواهد.
برای سازمانی که علاوه بر پیشگیری، به جستوجوی IoC و پاسخ سریع و هدایتشده نیاز دارد.
بررسی تعداد کاربران، سرورها و سطح امنیت موردنیاز
پیادهسازی کنسول، سیاستها و آمادهسازی Endpointها
مدیریت زمان تمدید و بررسی مسیر ارتقا به سطح بالاتر
همراهی فنی برای حفظ پایداری و کارایی راهکار
Alert و Telemetry Endpoint با پوشش Agent سالم دریافت میشوند.
شدت، Scope و دارایی درگیر برای اولویتبندی بررسی میشوند.
Root Cause و زنجیره رخداد برای شناخت منشأ و مسیر حمله تحلیل میشوند.
شاخصهای معتبر در Endpointها جستوجو میشوند تا دامنه رخداد مشخص شود.
اقدام هدایتشده مانند Isolation یا جلوگیری از اجرای فایل براساس Playbook انجام میشود.
Policy، Patch، Encryption و آموزش تیم با شواهد رخداد بهبود مییابد.
برای استعلام دقیق، تعداد Endpoint و Server، OS، مدل Cloud یا On-premises، نیاز Patch و Encryption، تعداد کاربران Cloud Service، وضعیت Subscription و ساختار تیم امنیت لازم است.
برای سازمانهای کوچک و متوسط یا تیمهای IT و امنیتی کمتعداد که به حفاظت Endpoint همراه با بررسی رخداد، IoC Scan و پاسخ سریع نیاز دارند.
Optimum علاوه بر قابلیتهای پایه، ابزارهای EDR ضروری مانند IoC Scan، پاسخ تککلیکی و خودکار، Patch Management و آموزش امنیت سایبری تیم IT را ارائه میکند.
بله؛ بسته به ترکیب و نسخه قابلتأمین، مدیریت میتواند از کنسول ابری یا Kaspersky Security Center در شبکه داخلی انجام شود. گزینه دقیق پیش از سفارش با زیرساخت شما تطبیق داده میشود.
از جمله ایزولهکردن میزبان، اجرای اسکن، قرنطینه فایل، توقف پردازش و جلوگیری از اجرای مجدد؛ دامنه دقیق اقدامات به محیط، نسخه و سیاستهای پیادهسازی وابسته است.
بله؛ نیازسنجی، نصب، تنظیم سیاستها، انتقال از راهکار قبلی و پشتیبانی پس از راهاندازی متناسب با زیرساخت سازمان انجام میشود.
قیمت نهایی به تعداد Endpoint، مدت لایسنس، نوع تمدید یا خرید جدید و خدمات اجرایی موردنیاز وابسته است.
تعداد Endpoint، سرورها و نوع خرید یا تمدید را اعلام کنید تا نسخه مناسب و پیشفاکتور دقیق برای سازمان شما آماده شود.
آخرین بازبینی:
قابلیتها با Version، Region و Bundle نهایی تطبیق داده میشوند.