Endpoint Protection
جزئیات و محدودیتهای این قابلیت پیش از پیشنهاد نهایی با مستندات رسمی جاری تطبیق داده میشود.
گسترش Detection and Response فراتر از Endpoint با دید متمرکز، Alert Aggregation و ابزارهای پاسخ قابل استفاده برای تیمهای کوچکتر.
گسترش Detection and Response فراتر از Endpoint با دید متمرکز، Alert Aggregation و ابزارهای پاسخ قابل استفاده برای تیمهای کوچکتر.
پیش از انتخاب، تعداد Endpoint و Server، سیستمعاملها، مدل مدیریت، ظرفیت تیم IT و سطح پاسخگویی موردنیاز بررسی میشود. نتیجه این بررسی مشخص میکند همین Edition انتخاب مناسبی است یا باید سطح نزدیک دیگری ارزیابی شود.
برای خرید جدید، تمدید، افزایش ظرفیت یا ارتقای Kaspersky Next XDR Optimum، تعداد Endpoint و Server، Edition فعلی یا موردنیاز، مدت اشتراک و مدل استقرار را اعلام کنید. پیشنهاد نهایی پس از تطبیق با عرضه رسمی جاری و نیاز فنی سازمان تهیه میشود و هیچ قیمت از پیشساختهای در صفحه نمایش داده نمیشود.
لایسنس سازمانی در این صفحه به خرید، تمدید و خدمات فنی محصول اصلی سازنده اشاره دارد.
Kaspersky Next XDR Optimum دامنه Detection and Response را فراتر از یک Endpoint گسترش میدهد و تلاش میکند هشدارها و زمینههای مرتبط را در نمای متمرکزتری کنار هم قرار دهد. این سطح بر XDR ضروری و قابل استفاده برای تیمهای کوچکتر تمرکز دارد؛ یعنی هدف آن ارائه ارزش عملیاتی XDR بدون نیاز قطعی به یک پلتفرم بسیار سنگین و تیم بزرگ تحلیل است.
Centralized Alerts، دید مرتبط با Active Directory، Cloud Sandbox و ابزارهای Investigation میتوانند شناسایی حملات چندمرحلهای را بهتر کنند. با این حال XDR بهمعنای حذف فرایند انسانی نیست. کیفیت اتصال منابع داده، تعریف اولویت هشدار، نگهداری Telemetry و Playbookهای پاسخ تعیین میکنند سیستم چه مقدار نویز تولید کند و چقدر در رخداد واقعی مفید باشد.
این محصول برای سازمانی مناسب است که EDR را پشت سر گذاشته یا از ابتدا به دید چندمنبعی نیاز دارد، اما میخواهد پیچیدگی کنترل شود. اگر تمرکز صرفاً روی Endpoint است، EDR Optimum میتواند متناسبتر باشد. اگر سازمان به یکپارچگیهای گسترده، تحلیل عمیق SOC یا خدمات مدیریتشده نیاز داشته باشد، سطوح و خدمات دیگر خانواده Kaspersky نیز باید بررسی شوند.
دامنه هر قابلیت به Version، Edition، Region و ترکیب رسمی قابلتأمین وابسته است.
جزئیات و محدودیتهای این قابلیت پیش از پیشنهاد نهایی با مستندات رسمی جاری تطبیق داده میشود.
جزئیات و محدودیتهای این قابلیت پیش از پیشنهاد نهایی با مستندات رسمی جاری تطبیق داده میشود.
جزئیات و محدودیتهای این قابلیت پیش از پیشنهاد نهایی با مستندات رسمی جاری تطبیق داده میشود.
جزئیات و محدودیتهای این قابلیت پیش از پیشنهاد نهایی با مستندات رسمی جاری تطبیق داده میشود.
جزئیات و محدودیتهای این قابلیت پیش از پیشنهاد نهایی با مستندات رسمی جاری تطبیق داده میشود.
جزئیات و محدودیتهای این قابلیت پیش از پیشنهاد نهایی با مستندات رسمی جاری تطبیق داده میشود.
مدل مدیریت و استقرار این محصول میتواند شامل گزینههای زیر باشد. امکان استفاده دقیق از هر گزینه باید با Edition و مستندات رسمی بررسی شود.
نام ماژولها و وضعیتها به زبان انگلیسی نگه داشته شدهاند تا با منبع رسمی قابل تطبیق باشند.
| Capability | EDR Foundations | EDR Optimum | XDR Optimum | EDR Expert |
|---|---|---|---|---|
| Endpoint protection | Included | Included | Included | Integration / license dependent |
| Root cause analysis | Limited | Included | Included | Advanced |
| IoC scanning | Limited | Included | Included | Advanced |
| Guided response | Limited | Included | Included | Custom response |
| Cross-source XDR visibility | Not included | Not included | Included | Via integrations |
| Embedded sandbox | Plan dependent | Plan dependent | Included | Included |
| Threat hunting and YARA | Not included | Limited | Plan dependent | Included |
| Operational profile | IT team | Small security team | Growing security team | Mature SOC |
Source: official vendor comparison/documentation. Availability may vary by region, version and subscription.
| معیار | وضعیت | نکته تصمیمگیری |
|---|---|---|
| مخاطب اصلی | سازمانی | سازمانهایی که XDR ضروری و قابلبهرهبرداری را بدون پیچیدگی یک پلتفرم سنگین میخواهند. |
| مدل استقرار | Cloud / Hybrid Components | Edition و پیشنیازهای جاری کنترل شود. |
| سیستمعاملها | وابسته به نسخه | فهرست ثابت در صفحه کپی نمیشود؛ Requirements رسمی ملاک است. |
| تمدید و افزایش ظرفیت | قابل بررسی | Subscription، ظرفیت فعلی و تاریخ انقضا لازم است. |
| نصب و مهاجرت | قابل درخواست | دامنه خدمت پس از ممیزی زیرساخت مشخص میشود. |
نیاز سازمان بررسی میشود تا محصول و سطحی انتخاب شود که قابلبهرهبرداری باشد.
ثبت درخواست خریدظرفیت، Edition فعلی، تاریخ انقضا و نیاز به ارتقا بدون دریافت کلید کامل بررسی میشود.
ثبت درخواست تمدیدPilot، کنترل ناسازگاری، Rollout مرحلهای و مستندسازی در دامنه خدمت تعریف میشود.
درخواست خدمات فنیفایل رسمی ترجمه یا بازطراحی نمیشود. در صورت نبود مجوز بازنشر، لینک شما را مستقیماً به منبع رسمی شرکت سازنده هدایت میکند.
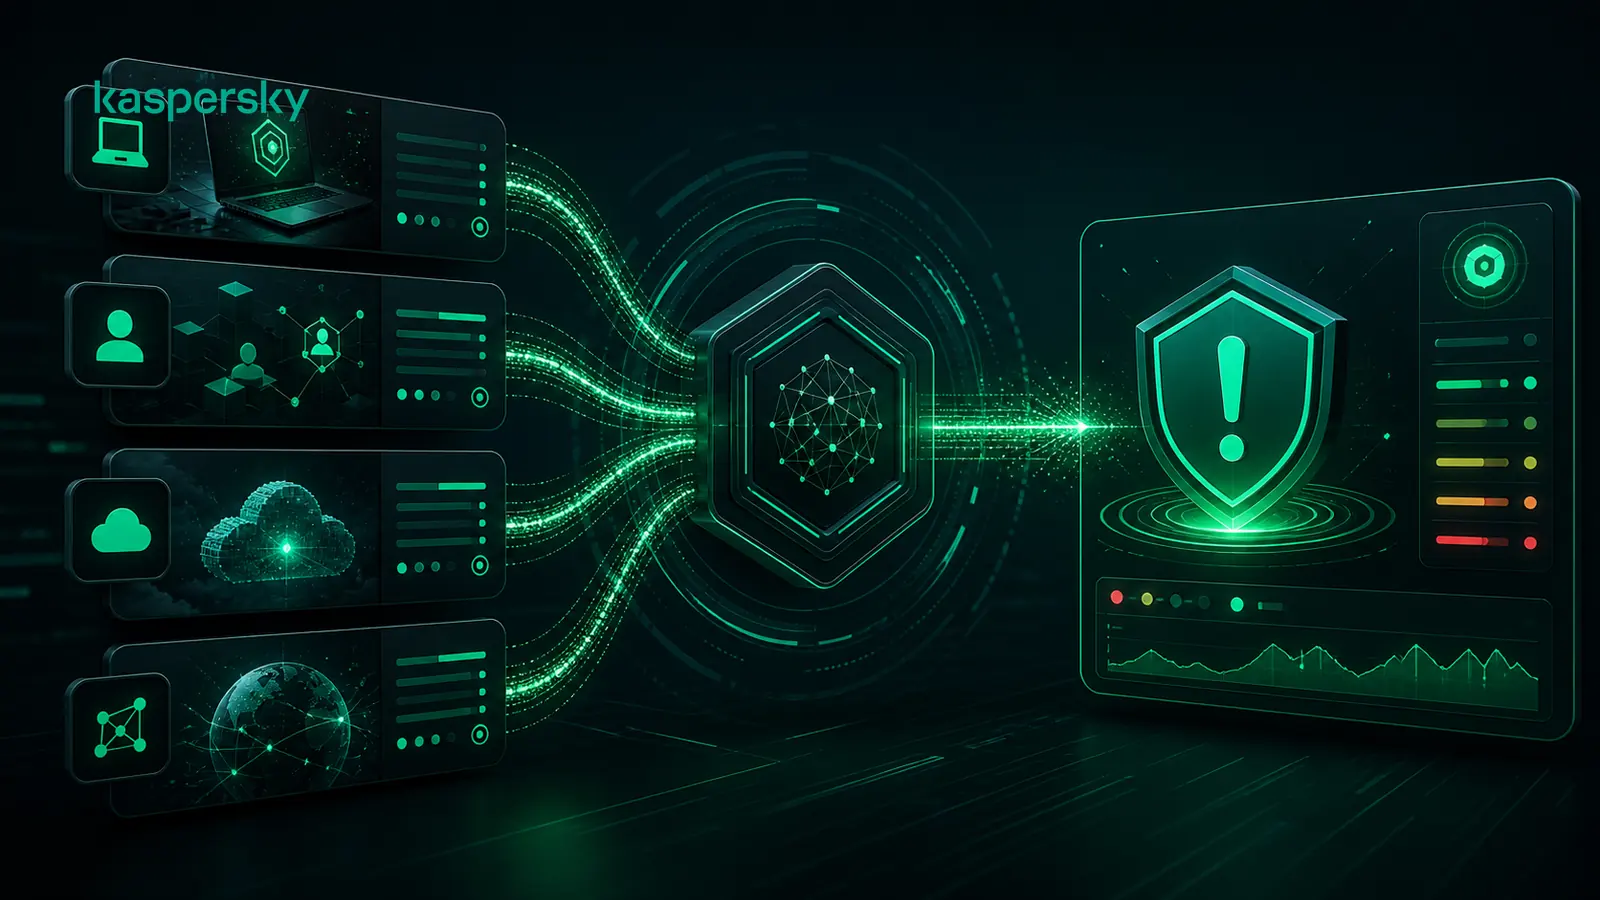
Kaspersky Next XDR Optimum برای سازمانی طراحی شده است که حفاظت و EDR روی Endpoint بهتنهایی برایش کافی نیست و میخواهد سیگنالهای Endpoint، هویت، Cloud و دیگر منابع را در دیدی متمرکز به Incidentهای قابلاقدام تبدیل کند. براساس صفحه رسمی جاری Kaspersky، این Tier روی تجمیع Alert، بررسی علت ریشهای، Cloud Sandbox، دید Active Directory و اقدامهای پاسخ مانند مسدودسازی User تمرکز دارد.
مالکیت این صفحه انتخاب، خرید و تمدید XDR Optimum است. آموزش برندخنثی EDR/XDR در صفحه راهکار EDR/XDR و مقایسه Tierها در صفحه مقایسه Kaspersky Next باقی میماند. این محصول معادل سرویس Managed XDR یا Tierهای Expert با عملیات پیشرفته نامحدود نیست.
| نیاز سازمان | Tier مناسب | مرز تصمیم |
|---|---|---|
| پیشگیری و Root Cause پایه | EDR Foundations | بدون EDR/XDR توسعهیافته |
| EDR، IoC Scan، Patch و Training | EDR Optimum | تمرکز Endpoint برای تیم کوچک |
| Alert Aggregation، AD Response و Cloud Sandbox | XDR Optimum | دید توسعهیافته و پاسخ متمرکز |
| Integration و Investigation پیشرفته | XDR Expert | Offering رسمی باید تطبیق داده شود |
| پایش مدیریتشده | Managed XDR / MDR | سرویس عملیاتی، نه صرفاً License |
XDR بدون Telemetry کافی، مالک Incident، Playbook پاسخ و زمان تحلیل نتیجه مطلوب نمیدهد. Connectorها، Retention، سقف Telemetry و اقدامهای قابل اجرا باید در پیشنهاد رسمی ثبت شوند.
تعداد Endpoint، Server، User، Domain، Cloud Workload و شعب ثبت میشود تا نقاط کور Telemetry مشخص شوند.
ساختار Domain، حسابهای حساس، Privilegeها و حدود مجاز Block User تعیین میشود.
مالک Alert، Severity، Escalation، تأیید Containment و مسیر بازگشت روشن میشود.
Region، Subscription، Console، Connectorها و Included یا Add-on بودن قابلیتها کنترل میشود.
Cloud Sandbox، Security Awareness، Cloud Security و IT Management در معرفی رسمی ذکر شدهاند، اما دامنه آنها با Region، Version و قرارداد تغییر میکند و بدون تطبیق سند جاری قطعی نیست.
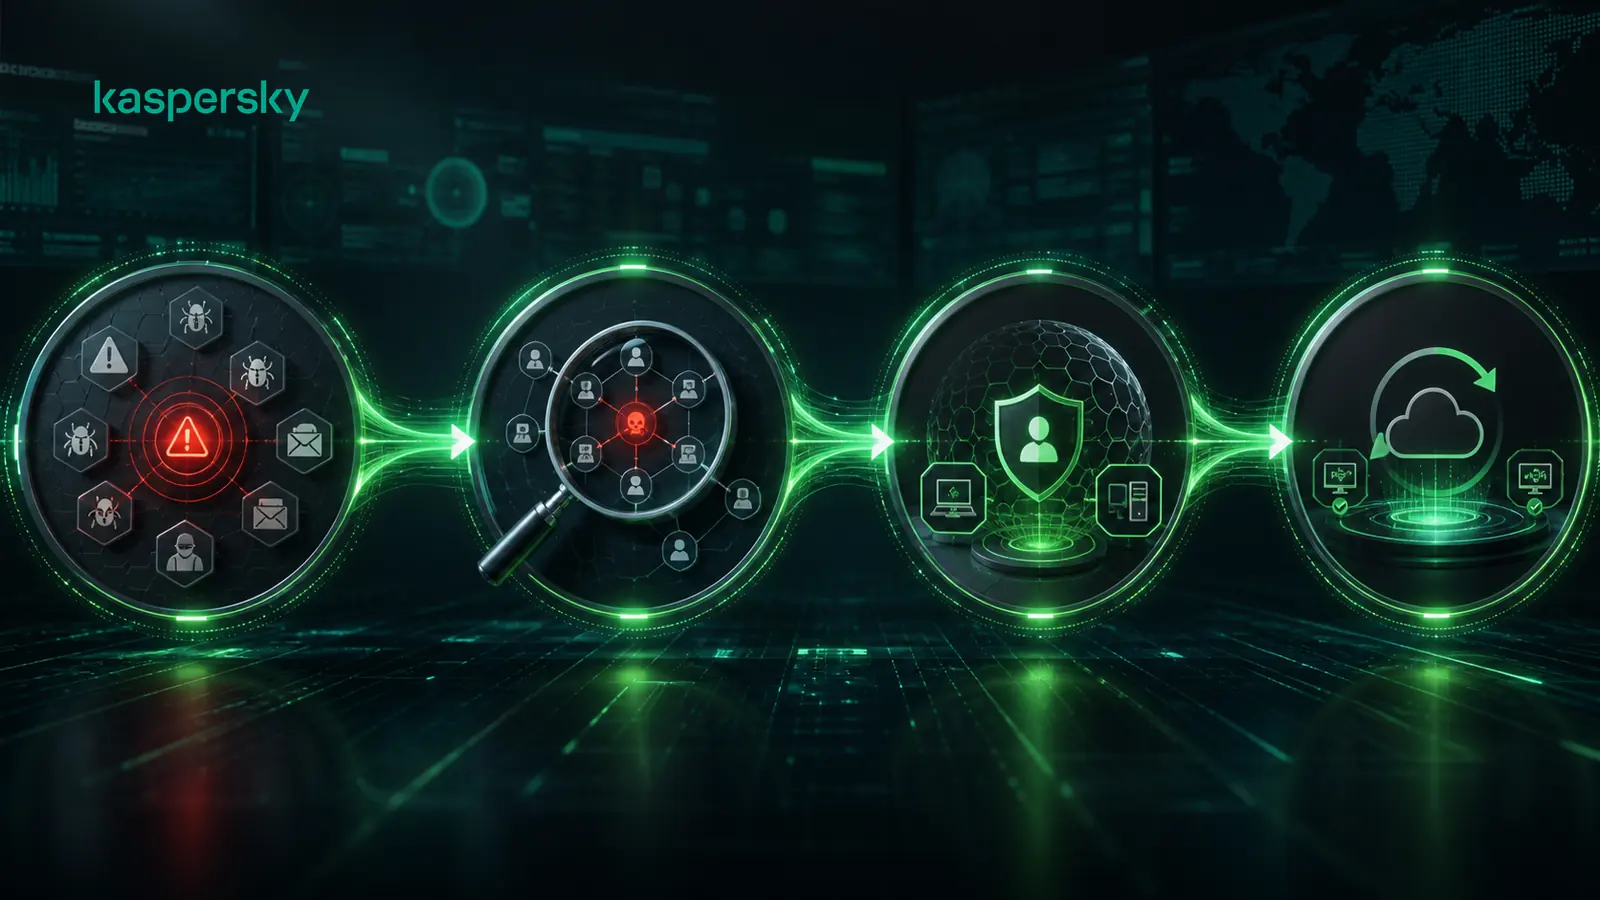
Telemetry منابع متصل با کنترل سلامت و پوشش جمعآوری میشود.
Alertهای مرتبط در یک Incident اولویتبندی میشوند.
Root Cause، Timeline، User، Device و IoC بررسی میشوند.
Block User یا Isolation طبق Playbook اجرا میشود.
سلامت دارایی و تداوم کسبوکار کنترل میشود.
یافتهها به Policy، Hardening و آموزش بازمیگردند.
تعداد Workloadها، ساختار AD، منابع Telemetry و وضعیت تیم پاسخ را ارسال کنید.
درخواست بررسی XDR Optimumخیر. انتخاب به زیرساخت، سطح ریسک، منابع تیم IT و مدل مدیریت بستگی دارد.
فهرست دقیق با Version تغییر میکند؛ بنابراین Requirements رسمی جاری در زمان سفارش بررسی میشود.
بله، پس از بررسی Subscription فعلی، Edition، ظرفیت و تاریخ تقریبی انقضا.
بله. دامنه نصب، Pilot، مهاجرت و پشتیبانی پس از شناخت زیرساخت مشخص میشود.
آخرین بازبینی:
قابلیتها ممکن است با Version، Region، Edition یا Bundle تغییر کنند. تأیید نهایی براساس عرضه رسمی جاری انجام میشود.