راهکارهای EDR و XDR سازمانی
راهنمای انتخاب راهکارهای متناسب با نیاز، زیرساخت و توان بهرهبرداری سازمان.
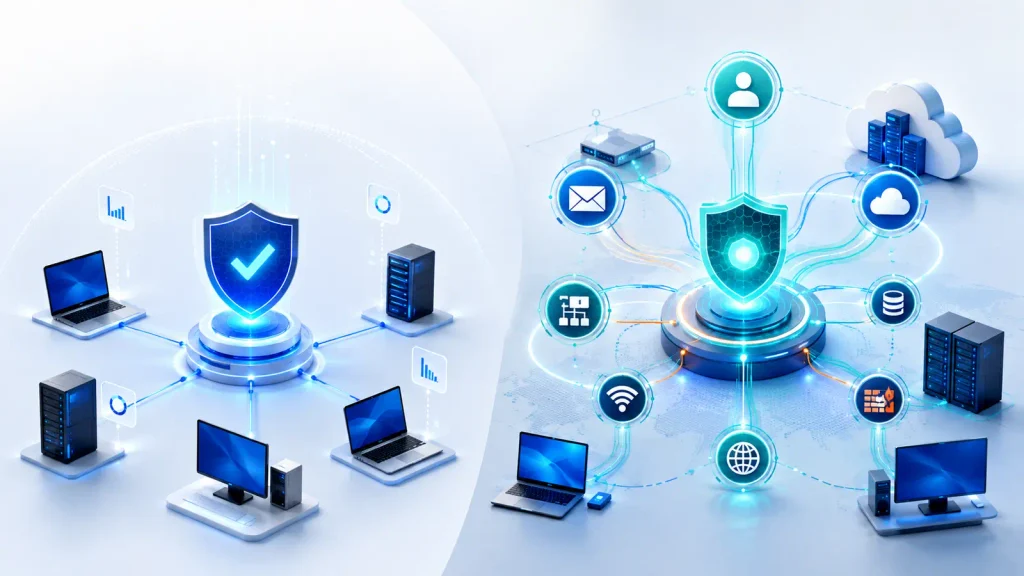
راهکار XDR سازمانی چیست و چه تفاوتی با EDR دارد؟
EDR فعالیتهای امنیتی نقاط پایانی مانند رایانهها و سرورها را پایش میکند تا رفتار مشکوک شناسایی، ریشه حادثه بررسی و اقدام پاسخ انجام شود. XDR این دید را فراتر از نقطه پایانی میبرد و دادهها و هشدارهای چند لایه امنیتی را برای تشخیص بهتر حملات پیچیدهتر کنار هم قرار میدهد.
انتخاب راهکار XDR سازمانی یا EDR باید براساس اندازه سازمان، نوع زیرساخت، حساسیت اطلاعات، توان تیم فناوری اطلاعات، نیاز به شکار تهدید، تعداد منابع داده و توان پاسخگویی به هشدارها انجام شود؛ نه صرفاً براساس نام محصول یا بیشترین تعداد قابلیت.
EDR چیست و چه مسئلهای را حل میکند؟
Endpoint Detection and Response یا «تشخیص و پاسخ نقاط پایانی» برای زمانی است که جلوگیری اولیه بهتنهایی کافی نیست. این راهکار، رویدادهای نقاط پایانی را ثبت و تحلیل میکند تا تیم امنیت بتواند رفتار غیرعادی، زنجیره رخداد، منشأ تهدید و دستگاههای درگیر را بررسی کند.
خروجی مورد انتظار از یک EDR مناسب
- دید بهتر نسبت به رفتارهای مشکوک روی رایانهها و سرورها؛
- تجمیع شواهد برای بررسی ریشه حادثه و دامنه آلودگی؛
- اولویتبندی هشدارها برای کاهش زمان بررسی؛
- امکان انجام اقدامهای پاسخ، متناسب با قابلیت محصول و سطح دسترسی؛
- کمک به شکار تهدید و بررسی شاخصهای آلودگی در نقاط پایانی.
نکته: EDR جایگزین تمام لایههای پیشگیری نیست. راهکار مؤثر باید در کنار حفاظت نقطه پایانی، سیاستهای دسترسی، مدیریت آسیبپذیری، پشتیبانگیری، آموزش کاربران و فرایند پاسخ به رخداد قرار گیرد.
XDR چیست و چه زمانی ارزش بیشتری ایجاد میکند؟
Extended Detection and Response یا «تشخیص و پاسخ توسعهیافته» دادههای امنیتی چند منبع را با یکدیگر مرتبط میکند تا حملههایی که در چند بخش زیرساخت حرکت میکنند بهتر دیده شوند. این منابع میتوانند بسته به محصول و معماری شامل نقطه پایانی، هویت، ایمیل، شبکه، سرویسهای ابری یا دیگر سامانههای امنیتی باشند.
XDR زمانی ارزش بیشتری ایجاد میکند که سازمان با هشدارهای پراکنده، ابزارهای متعدد، حملات چندمرحلهای یا نیاز به دید یکپارچه مواجه است. با این حال، دامنه دادهها، نوع یکپارچهسازی و اقدامهای پاسخ در همه محصولات XDR یکسان نیست و باید پیش از خرید دقیقاً بررسی شود.
تفاوت EDR و XDR در یک نگاه
| معیار | EDR | XDR |
|---|---|---|
| دامنه اصلی | نقاط پایانی | چند لایه امنیتی، بسته به معماری محصول |
| نوع دید | دید عمیق روی رفتار دستگاهها | دید مرتبطشده میان چند منبع |
| پیچیدگی بهرهبرداری | معمولاً محدودتر و متمرکزتر | وابسته به تعداد اتصالها و عمق همبستگی |
| مناسب برای | سازمانی که اولویت آن دید و پاسخ در Endpoint است | سازمانی که دید میانلایهای و مدیریت هشدارهای پراکنده میخواهد |
| پیشنیاز مهم | مالک هشدار و فرایند بررسی Endpoint | منابع داده مشخص، مسئول پاسخ و فرایند یکپارچه |
| ریسک خرید اشتباه | خرید قابلیت بدون نیروی تحلیل | خرید عنوان XDR بدون اتصالها و سناریوهای موردنیاز |
نتیجه کوتاه برای مدیران
اگر مسئله اصلی شما دید و پاسخ روی رایانهها و سرورهاست، EDR نقطه شروع منطقیتری است. اگر حملات میان هویت، ایمیل، شبکه، Cloud و Endpoint حرکت میکنند و هشدارهای ابزارهای مختلف جدا از هم هستند، XDR میتواند ارزش بیشتری ایجاد کند؛ به شرط آنکه منابع داده، تیم بهرهبردار و سناریوهای پاسخ از ابتدا مشخص باشند.
چه سازمانی به EDR یا XDR نیاز دارد؟
نشانههای نیاز به EDR
- حملات بدون فایل یا رفتارهای مشکوک قابل مشاهده نیستند.
- پس از رخداد، منشأ و دامنه آلودگی مشخص نمیشود.
- سرورها یا ایستگاههای حساس نیازمند پایش عمیقتر هستند.
- تیم به جستوجوی شاخصهای آلودگی و پاسخ سریع نیاز دارد.
نشانههای نیاز به XDR
- هشدارهای Endpoint، هویت، ایمیل یا Cloud جداگانه بررسی میشوند.
- تیم با حجم زیاد هشدار و کمبود زمینه مواجه است.
- حملات چندمرحلهای یا حرکت جانبی نگرانی اصلی است.
- مدیریت متمرکز بررسی و پاسخ میان چند منبع لازم است.
ماتریس سریع انتخاب راهکار
| وضعیت سازمان | اولویت منطقی | شرط موفقیت |
|---|---|---|
| تیم فناوری اطلاعات کوچک و تمرکز بر پیشگیری | حفاظت Endpoint قوی با مدیریت متمرکز؛ سپس ارزیابی EDR | سیاستگذاری، وصلهکردن و مسئول مشخص هشدار |
| نیاز به بررسی رخداد روی دستگاهها و سرورها | EDR | فرایند تحقیق، پاسخ و نگهداری شواهد |
| چند ابزار امنیتی و هشدارهای پراکنده | XDR پس از تعریف منابع داده | اتصالهای واقعی، سناریوهای همبستگی و مالک پاسخ |
| نبود نیروی کافی برای پایش و پاسخ مستمر | EDR/XDR همراه با خدمت مدیریتشده یا پشتیبانی تخصصی | تعریف سطح خدمت، زمان پاسخ و مرز مسئولیتها |
راهکارهای EDR و XDR قابل بررسی برای سازمانها
گزینه مناسب باید پس از بررسی تعداد دستگاهها، سیستمعاملها، مدل استقرار، توان تیم، نیازهای گزارشگیری، یکپارچهسازیها و الزامات پاسخ انتخاب شود. موارد زیر «بهترین مطلق» نیستند؛ هرکدام برای سناریوی متفاوتی قابل بررسیاند.
Symantec Endpoint Security Complete
براساس اطلاعات رسمی Broadcom، این راهکار حفاظت Endpoint را با کاهش سطح حمله، قابلیتهای EDR، شکار تهدید و دفاع Active Directory در معماری عامل و کنسول یکپارچه ترکیب میکند.
Kaspersky Next EDR Optimum
طبق صفحه رسمی Kaspersky، این سطح حفاظت Endpoint را با قابلیتهای EDR، دید تهدید، بررسی سریعتر و پاسخ هدایتشده ارائه میکند و امکان استقرار Cloud یا On-Premises را مطرح میسازد.
Kaspersky Next XDR Optimum
Kaspersky این گزینه را برای تیمهای امنیتی کوچکتر معرفی میکند که به تجمیع هشدارها، دید Active Directory، تحلیل Cloud Sandbox و قابلیتهای ضروری XDR بدون پیچیدگی سنگین نیاز دارند.
ESET PROTECT Enterprise
ESET این سطح را بهعنوان راهکار XDR با دید سازمانی، شکار تهدید و گزینههای پاسخ معرفی میکند که در کنار حفاظت Endpoint و دیگر ماژولهای امنیتی پلتفرم PROTECT ارائه میشود.
برای انتخاب EDR یا XDR فقط نام محصول کافی نیست
تعداد Endpoint، سرورها، نوع سیستمعامل، محل استقرار کنسول، الزامات نگهداری داده، منابع قابل اتصال، توان تیم و زمان پاسخ مورد انتظار را اعلام کنید تا گزینهها براساس سناریوی واقعی سازمان بررسی شوند.
چکلیست پیش از خرید و استقرار
- دامنه حفاظت: تعداد کلاینت، سرور، ماشین مجازی، شعب و کاربران دورکار مشخص شود.
- سیستمعاملها: نسخههای Windows، Linux، macOS، موبایل و محیطهای Cloud با مستندات رسمی تطبیق داده شوند.
- مدل مدیریت: Cloud، On-Premises یا Hybrid و محدودیتهای ارتباطی سازمان تعیین شود.
- منابع داده XDR: دقیقاً مشخص شود چه منابعی واقعاً به راهکار متصل خواهند شد.
- فرایند پاسخ: مسئول بررسی، سطح دسترسی، زمان واکنش و شیوه ایزولهسازی یا اصلاح تعیین شود.
- ظرفیت تیم: تعداد هشدار قابل مدیریت و نیاز به خدمت مدیریتشده یا پشتیبانی تخصصی بررسی شود.
- دوره آزمایشی: محصول روی گروه محدودی از Endpointها و سناریوهای واقعی ارزیابی شود.
- لایسنس و تمدید: معیار شمارش، مدت، اجزای بسته، افزونهها و شرایط ارتقا پیش از سفارش مکتوب شود.
اشتباهات رایج در انتخاب EDR و XDR
- خرید XDR فقط به دلیل عنوان محصول، بدون تعیین منابع داده و اتصالهای واقعی؛
- مقایسه محصولات صرفاً براساس تعداد Featureها و بدون سناریوی آزمون؛
- نادیدهگرفتن نیروی لازم برای بررسی هشدار و پاسخ به رخداد؛
- اجرای گسترده Agent بدون Pilot و بررسی مصرف منابع یا سازگاری؛
- تعریفنکردن مسئولیت میان تیم داخلی، فروشنده و ارائهدهنده خدمات؛
- فرض اینکه EDR یا XDR بهتنهایی جایگزین پشتیبانگیری، وصلهکردن و کنترل دسترسی است.
پرسشهای متداول درباره EDR و XDR
آیا EDR جایگزین آنتیویروس سازمانی است؟
خیر. EDR بیشتر بر مشاهده، تشخیص، بررسی و پاسخ تمرکز دارد و معمولاً همراه با لایههای حفاظت Endpoint ارائه یا استفاده میشود. پیشگیری و پاسخ باید بهصورت مکمل طراحی شوند.
تفاوت اصلی EDR و XDR چیست؟
EDR تمرکز عمیقتری بر نقاط پایانی دارد. XDR دادهها و هشدارهای چند منبع امنیتی را مرتبط میکند. دامنه دقیق XDR به محصول، Edition و اتصالهای فعال بستگی دارد.
آیا یک سازمان کوچک هم به XDR نیاز دارد؟
ممکن است، اما اندازه سازمان تنها معیار نیست. حساسیت اطلاعات، پراکندگی زیرساخت، کمبود دید، تعداد ابزارها و توان تیم تعیینکنندهاند. برخی محصولات جدید XDR برای تیمهای کوچکتر نیز طراحی شدهاند.
اگر تیم SOC نداشته باشیم چه کنیم؟
باید راهکاری با پیچیدگی متناسب، خودکارسازی مفید و مسیر پشتیبانی روشن انتخاب شود. در صورت نبود نیروی کافی، خدمت مدیریتشده یا پشتیبانی تخصصی میتواند بخشی از عملیات پایش و پاسخ را پوشش دهد.
Cloud بهتر است یا On-Premises؟
پاسخ به سیاست داده، محدودیت ارتباطی، توان نگهداری زیرساخت، نیاز به کنترل محلی و قابلیتهای Edition بستگی دارد. پیش از تصمیم باید مستندات رسمی محصول و شرایط شبکه سازمان بررسی شود.
قیمت لایسنس EDR یا XDR چگونه محاسبه میشود؟
قیمت به برند، Edition، تعداد و نوع Endpoint یا Workload، مدت اشتراک، اجزای بسته، سطح خدمت و شرایط تمدید وابسته است. برای جلوگیری از انتخاب اشتباه، استعلام باید با فهرست دقیق نیازهای سازمان انجام شود.
جمعبندی انتخاب
EDR برای سازمانی مناسب است که به دید، تحقیق و پاسخ عمیقتر در نقاط پایانی نیاز دارد. XDR زمانی مطرح میشود که تشخیص و پاسخ باید میان چند لایه امنیتی یکپارچه شود. تصمیم نهایی باید پس از Pilot، بررسی رسمی قابلیتها، تطبیق سیستمعاملها و تعریف مسئول عملیات گرفته شود.
منابع رسمی و تاریخ بازبینی
- Broadcom — Symantec Endpoint Security Complete
- Broadcom — Symantec Endpoint Security Solutions
- Kaspersky Next EDR Optimum
- Kaspersky Next XDR Optimum
- ESET PROTECT Enterprise
آخرین بازبینی اطلاعات: ۳ شهریور ۱۴۰۵. نام بستهها، قابلیتها، شرایط لایسنس و نیازمندیهای سیستم ممکن است تغییر کنند؛ پیش از خرید، نسخه جاری مستندات رسمی Vendor بررسی شود.
EDR و XDR دادهها را چگونه متفاوت میبینند؟
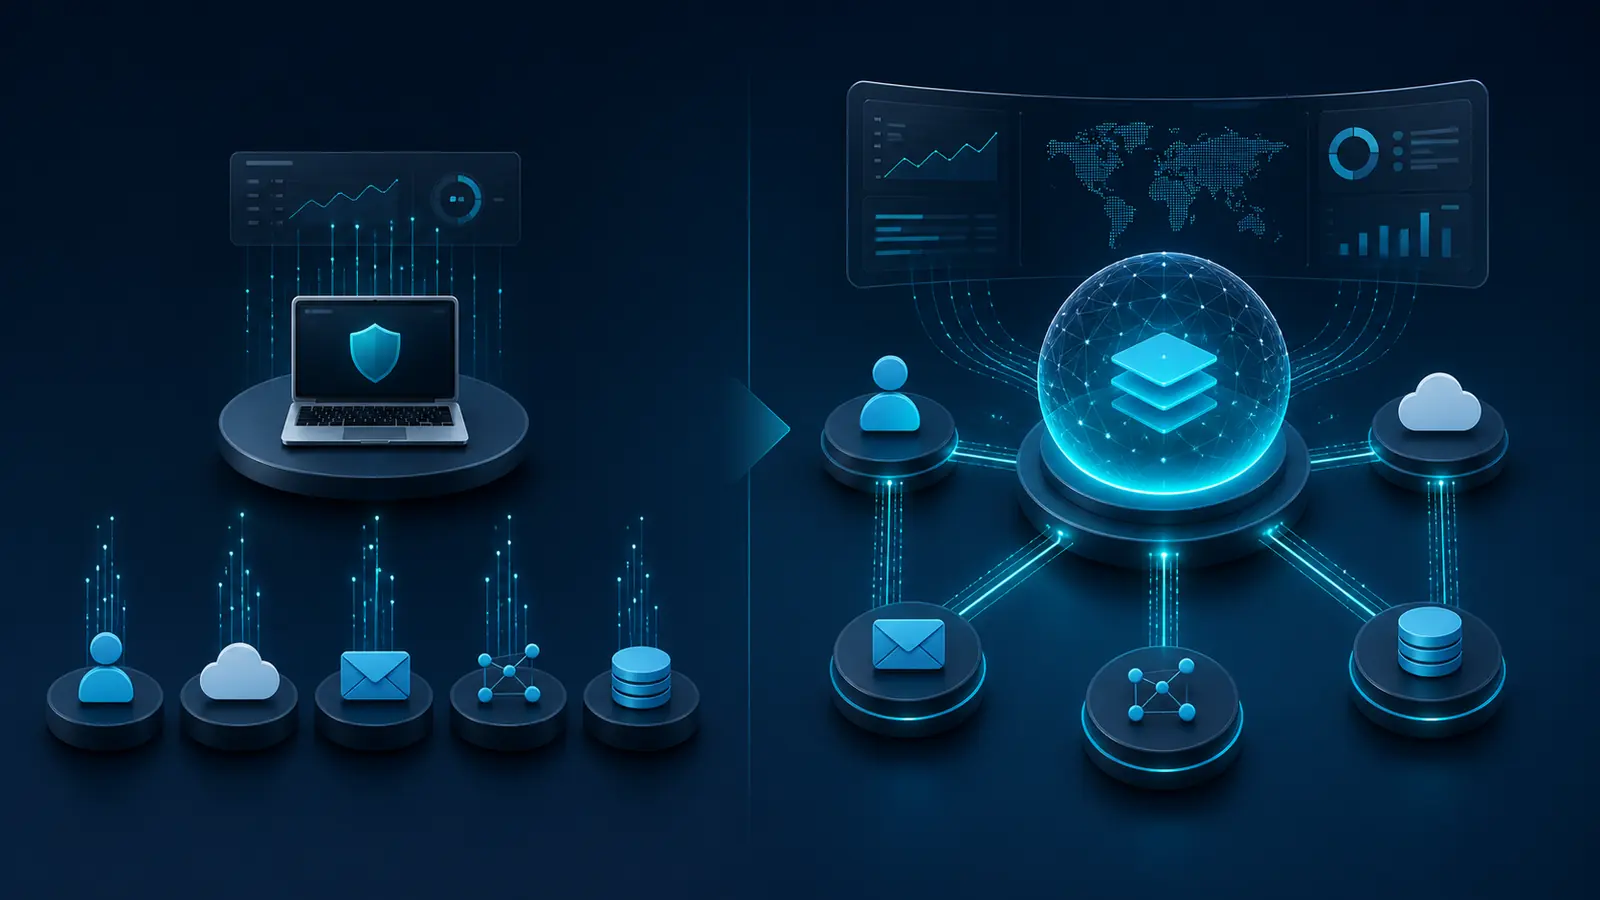
| پرسش | EDR | XDR |
|---|---|---|
| منبع اصلی Telemetry | Endpoint و Server | Endpoint، Identity، Cloud، Email و Network متصل |
| هدف اصلی | Detection، Investigation و Response روی دستگاه | همبستگی چندمنبعی و Incident View گستردهتر |
| پیچیدگی عملیاتی | کمتر و مناسب تیم کوچکتر | نیازمند Integration، Data Quality و مالک Incident |
| خطر انتخاب اشتباه | نقاط کور خارج از Endpoint | هزینه و Noise بدون Connector و SOC آماده |
چرخه عملیاتی از Telemetry تا بهبود کنترلها
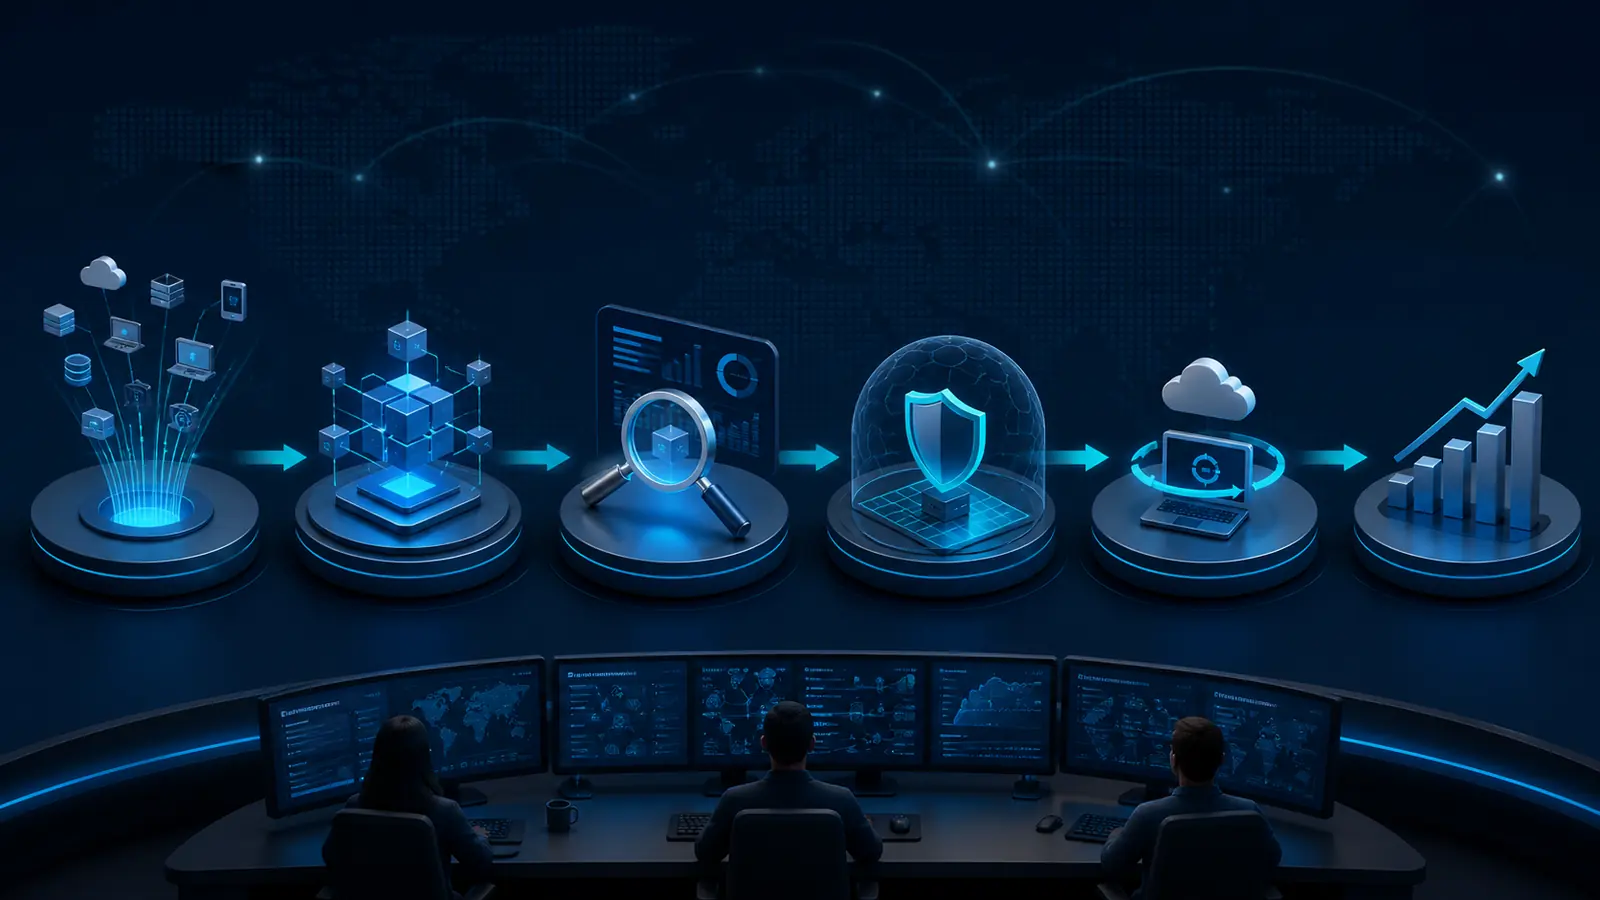
- Collect: پوشش Agent و Connector، سلامت Telemetry و نقاط کور سنجیده میشوند.
- Correlate: رخدادهای مرتبط با User، Device و Workload به Incident واحد نزدیک میشوند.
- Investigate: Root Cause، Timeline، IoC و دامنه اثر بررسی میشوند.
- Contain: Isolation، Block یا Remediation طبق Playbook و حدود اختیار انجام میشود.
- Recover: سلامت سیستم و تداوم کسبوکار کنترل میشود.
- Improve: یافتهها به Rule، Policy، Hardening و آموزش بازمیگردند.