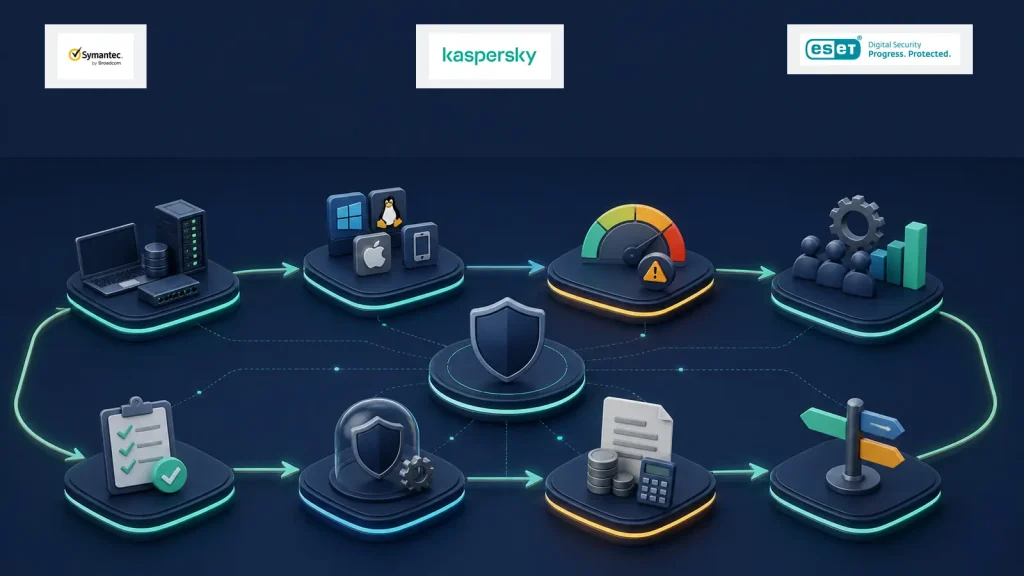
Inventory
بدانید چه Device، Server، Account و Cloud Serviceهایی دارید.
برای SMB، بهترین برنامه امنیتی لزوماً پیچیدهترین نیست؛ باید کنترلهای حیاتی را با کمترین سربار عملیاتی پیاده کند و مسیر رشد داشته باشد.
شرکت کوچک معمولاً تیم امنیت اختصاصی ندارد. بنابراین راهکار باید هم ریسک واقعی را کم کند و هم قابلیت مدیریت روزمره داشته باشد. NIST برای کسبوکارهای کوچک بر مدیریت ریسک متناسب با منابع و اولویتهای واقعی تأکید میکند.
بدانید چه Device، Server، Account و Cloud Serviceهایی دارید.
برای Email، Admin و Remote Access احراز هویت چندمرحلهای فعال شود.
سیستمعامل و نرمافزارهای حیاتی در چرخه Update مشخص باشند.
Protection مدیریتشده با Policy و Visibility مرکزی.
نسخه پشتیبان قابلبازیابی و جدا از مسیرهای عادی حمله.
کاهش Phishing با Filtering، Authentication، MFA و آموزش.
| وضعیت سازمان | اولویت | مسیر پیشنهادی بررسی |
|---|---|---|
| تیم بسیار کوچک، Device محدود | سادگی مدیریت و Protection پایه | Kaspersky Small Office Security |
| نیاز به Console سازمانی و رشد تدریجی | Policy، Inventory و Upgrade Path | ESET PROTECT Entry یا Kaspersky Next EDR Foundations |
| نیاز به Detection/Response فعال | بلوغ عملیات و Alert Handling | راهنمای EDR/XDR |
نام محصول فقط نمونه مسیر بررسی است. Edition، Seat، Licensing و سیستمعامل باید در صفحه محصول و منبع رسمی جاری کنترل شود.
خرید قابلیتهای پیچیدهای که هیچکس Alertهای آن را بررسی نمیکند، میتواند هزینه بدون خروجی ایجاد کند. ابتدا Coverage، MFA، Backup، Patch و مدیریت متمرکز را پایدار کنید؛ سپس بر اساس ریسک واقعی به EDR/XDR یا سرویسهای Managed بروید.
آخرین بازبینی:
این تصاویر نقش راهنمای تصمیم دارند و جایگزین Datasheet، Support Matrix یا طراحی فنی اختصاصی سازمان نیستند.