پرسشهای متداول
پاسخ روشن برای انتخاب، خرید و استقرار امنیت سازمانی
پاسخهای کوتاه و عملی درباره لایسنس، نسخه مناسب، Endpoint، Server، ایمیل، EDR/XDR، تمدید و فرایند دریافت پیشفاکتور؛ با مسیر مستقیم به صفحه مالک هر موضوع.
از سؤال تا صفحه درست؛ بدون سردرگمی میان محصولات
این صفحه نقش «هاب پاسخ» دارد و جایگزین صفحه محصول یا راهکار نیست. اگر سؤال شما به انتخاب میان فروشندگان مربوط است، از مقایسه آنتیویروسهای سازمانی شروع کنید. برای تشخیص سطح مناسب Kaspersky Next به مقایسه سطوح Kaspersky Next بروید. اگر مسئله شما تشخیص و پاسخ پیشرفته است، صفحه راهکار EDR و XDR مالک توضیح تخصصی آن موضوع است. برای یک مسیر مرحلهبهمرحله و برندخنثی نیز راهنمای انتخاب محصول امنیتی مناسبتر است.
پرسشهای خرید، تمدید و Licensing
برای دریافت پیشفاکتور چه اطلاعاتی لازم است؟
نام محصول یا مسئله امنیتی، تعداد کاربران و دستگاهها، تعداد و نوع سرورها، سیستمعاملها، مدت اشتراک، وضعیت تمدید یا خرید جدید، مدل مدیریت موردنظر و سطح پشتیبانی را ارسال کنید. اگر SKU را نمیدانید، نیاز واقعی را شرح دهید؛ تیم فروش باید پیش از قیمتگذاری، تطبیق فنی و لایسنسی انجام دهد.
چرا قیمت ثابت همه محصولات در سایت درج نشده است؟
قیمت سازمانی ممکن است به Tier، تعداد Seat، مدت قرارداد، نوع Subscription، ارز، مالیات، وضعیت Renewal و برنامههای جاری سازنده وابسته باشد. درج یک عدد ثابت بدون این متغیرها میتواند گمراهکننده باشد. قیمت معتبر باید در پیشفاکتور تاریخدار و با شرح دقیق SKU ارائه شود.
تمدید لایسنس با خرید جدید چه تفاوتی دارد؟
تمدید معمولاً به شناسه اشتراک یا اطلاعات قرارداد قبلی وابسته است و ممکن است شرایط تجاری متفاوتی داشته باشد. پیش از انقضا، اطلاعات فعلی و تعداد موردنیاز جدید را ارسال کنید تا پیوستگی پوشش، سازگاری Tier و امکان افزایش یا کاهش تعداد بررسی شود.
آیا میتوان تعداد لایسنس را در میانه دوره افزایش داد؟
در بسیاری از برنامهها امکان افزایش وجود دارد، اما روش محاسبه و همتاریخشدن پایان اشتراک به سیاست همان سازنده و قرارداد بستگی دارد. پاسخ قطعی فقط پس از بررسی SKU، قرارداد و تاریخ انقضا ممکن است.
چطور اصالت و محدوده لایسنس را کنترل کنیم؟
نام دقیق محصول، Edition یا Tier، تعداد، مدت، محدوده جغرافیایی، نوع مشتری و خدمات همراه باید در Quote یا مدرک تحویل روشن باشد. نام بازاری محصول بهتنهایی کافی نیست؛ تطبیق با پورتال و مستندات رسمی سازنده بخش مهم کنترل خرید است.
پرسشهای انتخاب Endpoint، Server، Email و EDR/XDR
Endpoint Protection با EDR چه تفاوتی دارد؟
Endpoint Protection بر پیشگیری و کنترل تهدید در دستگاه تمرکز دارد؛ EDR دادههای رفتاری و رخدادهای Endpoint را برای کشف، تحقیق و پاسخ عمیقتر نگه میدارد. هر سازمان الزاماً به بالاترین سطح نیاز ندارد. حساسیت دارایی، ظرفیت تیم امنیت و الزامات پاسخگویی باید تعیینکننده باشد.
چه زمانی XDR انتخاب منطقیتری از EDR است؟
وقتی تیم امنیت باید داده چند دامنه مانند Endpoint، Email، Identity، Network یا Cloud را همبسته کند و فرایند پاسخ یکپارچهتری بسازد، XDR میتواند مناسبتر باشد. کیفیت اتصال منابع داده و توان عملیاتی تیم از نام XDR مهمتر است؛ جزئیات را در راهنمای EDR/XDR ببینید.
آیا آنتیویروس Endpoint برای سرورها هم کافی است؟
همیشه نه. Serverها بار کاری، نقش عملیاتی و نیازهای سازگاری متفاوتی دارند. پشتیبانی رسمی از سیستمعامل سرور، Exclusionهای برنامه، سیاست Restart و بار اسکن باید جداگانه کنترل شود. برای هر سرور، مستند سازگاری نسخه جاری سازنده ملاک است.
امنیت ایمیل ابری و دروازه ایمیل داخلی چه تفاوتی دارند؟
سرویس ابری معمولاً ترافیک ایمیل را پیش از رسیدن به سامانه سازمان پالایش میکند و زیرساخت کمتری داخل شبکه میخواهد؛ دروازه داخلی کنترل و استقرار متفاوتی دارد. معماری ایمیل، محل میزبانی، مسیر MX، الزامات نگهداری داده و توان تیم فنی باید بررسی شود. صفحه Symantec Email Security.cloud مشخصاً مالک سرویس ابری آن برند است.
برای مقایسه ESET، Kaspersky و Symantec از کجا شروع کنیم؟
ابتدا نیازها و محدودیتهای سازمان را ثابت کنید، سپس محصولات همرده را مقایسه کنید. صفحه مقایسه آنتیویروس سازمانی چارچوب برندخنثی دارد و عمداً یک «برنده مطلق» معرفی نمیکند؛ زیرا تناسب فنی، عملیات، پشتیبانی و Licensing در هر سازمان متفاوت است.
پرسشهای استقرار، کنسول و مهاجرت
Cloud-managed بهتر است یا On‑prem؟
Cloud-managed معمولاً راهاندازی و نگهداری زیرساخت مدیریتی را سادهتر میکند؛ On‑prem در برخی محیطها کنترل محلی یا الزامات اتصال خاص را پاسخ میدهد. محدودیت اینترنت، محل داده، شبکههای جداشده، ظرفیت نگهداری و سیاست سازمان تعیینکنندهاند. هیچکدام بدون شناخت محیط «بهتر» نیستند.
آیا قبل از خرید باید Pilot اجرا شود؟
برای محیطهای حساس یا بزرگ، بله. Pilot باید روی گروهی نماینده از کاربران و سرورها اجرا شود و معیارهای موفقیت از قبل مشخص باشند: سازگاری، مصرف منابع، نرخ هشدار، قابلیت مدیریت، فرایند پاسخ و امکان بازگشت. نتیجه Pilot باید مستند شود، نه صرفاً «نصب موفق».
برای مهاجرت از محصول قبلی چه برنامهای لازم است؟
داراییها و نسخهها را فهرست کنید، تداخل Agentها و سیاست حذف را بسنجید، گروه Pilot تعریف کنید، Exclusionهای ضروری را منتقل کنید، مسیر Rollback داشته باشید و سپس استقرار موجی انجام دهید. حذف همزمان حفاظت قبلی از کل شبکه ریسک غیرضروری ایجاد میکند.
آیا نصب دو آنتیویروس همزمان توصیه میشود؟
عموماً خیر؛ دو موتور حفاظت بلادرنگ میتوانند باعث تداخل، افت کارایی یا رفتار غیرقابل پیشبینی شوند. اگر دوره همپوشانی مهاجرت اجتنابناپذیر است، باید راهنمای رسمی هر دو سازنده و سیاستهای Passive/Compatibility بررسی شود.
پشتیبانی پس از خرید شامل چه مواردی است؟
دامنه پشتیبانی باید در پیشنهاد تجاری شفاف باشد: تحویل لایسنس، راهنمای فعالسازی، کمک در استقرار، زمان پاسخ، کانال ارتباط، رفع اشکال و موارد خارج از تعهد. پشتیبانی فروشنده با پشتیبانی رسمی سازنده یک مفهوم یکسان نیست و باید جداگانه مشخص شود.
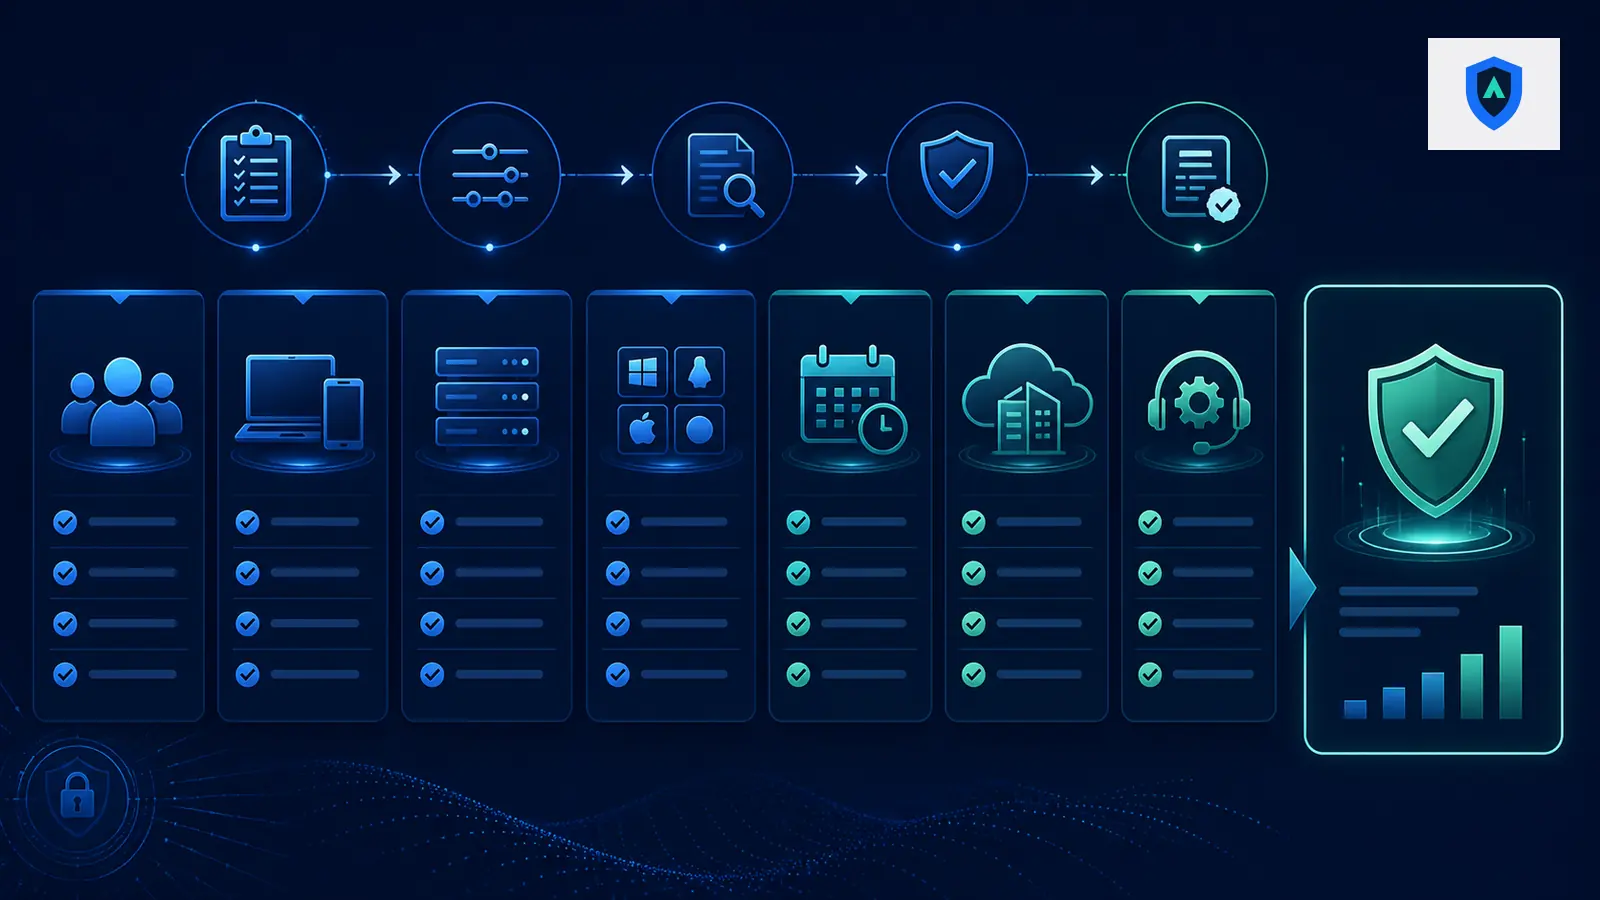
چکلیست یک درخواست دقیق
هرچه داده ورودی کاملتر باشد، احتمال انتخاب Edition یا Tier اشتباه کمتر میشود. این چکلیست برای تصمیم اولیه است و جایگزین بررسی Compatibility Matrix یا Licensing Guide رسمی سازنده نیست.
دامنه فنی
کاربران، Endpointها، Serverها، سیستمعاملها، شبکههای جداشده و سرویسهای حساس.
دامنه تجاری
خرید جدید یا تمدید، مدت، تاریخ انقضا، تعداد فعلی و موردنیاز، نام و SKU قبلی.
دامنه عملیاتی
Cloud یا On‑prem، تیم مسئول، Pilot، زمانبندی مهاجرت، SLA و سطح پشتیبانی.
پاسخ شما در این صفحه نبود؟
نیاز، تعداد و وضعیت فعلی را ارسال کنید تا سؤال به مسیر محصول، راهکار یا فروش درست ارجاع شود.
روش پاسخگویی و منابع
پاسخهای محصولی باید با مستندات جاری سازنده تطبیق داده شوند. صفحات رسمی مرجع پروژه شامل مراکز مستندات ESET Help، Kaspersky Support و Broadcom TechDocs هستند.
آخرین بازبینی: ۲۷ اوت ۲۰۲۶ — این صفحه راهنمای عمومی است؛ شرایط نهایی محصول و قرارداد در زمان سفارش کنترل میشود.